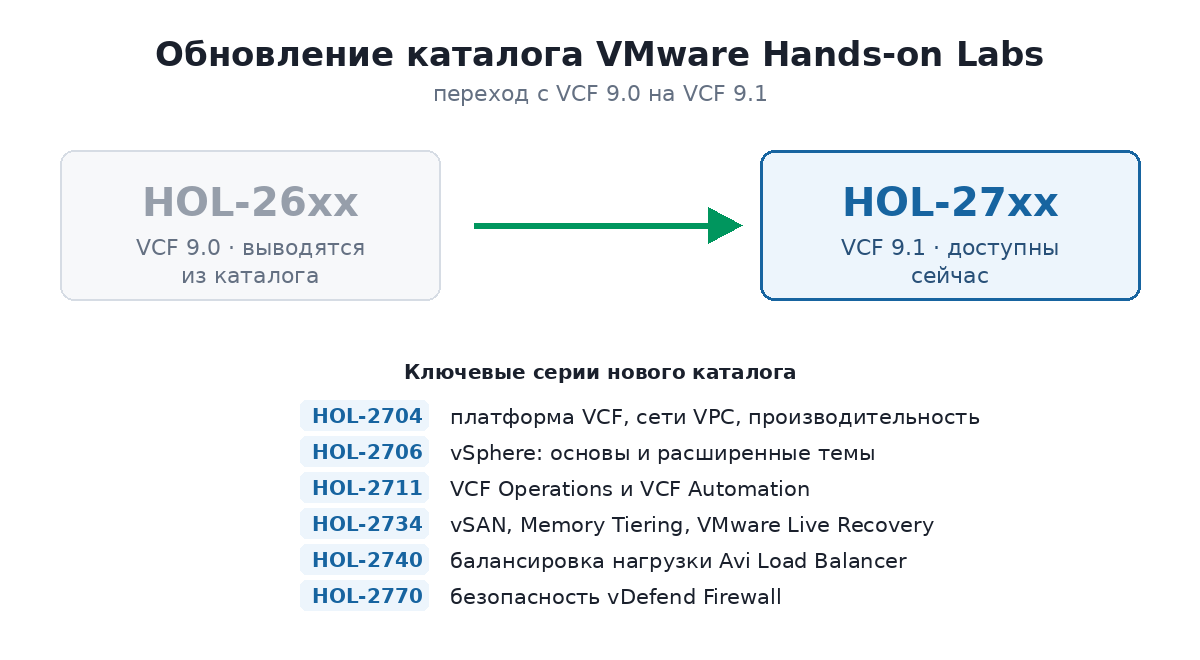
После насыщенной событиями конференции VMware Explore 2026 в Лас-Вегасе и прозвучавших там анонсов каталог VMware Hands-on Labs был обновлён - теперь в нём представлена платформа VMware Cloud Foundation (VCF) 9.1.
Новые лабораторные работы дают администраторам, архитекторам и инженерам платформ возможность напрямую, на практике познакомиться с единой операционной моделью частного облака, улучшениями механизма memory tiering и значительным ростом масштабируемости, которые появились в VCF 9.1.
В рамках этого обновления прошлогодние лабораторные работы по VCF 9.0 (серия HOL-26xx) выводятся из каталога и заменяются обновлённой серией HOL-27xx.
Если планировалось пройти конкретную лабораторную работу прошлого года или идёт поиск определённой темы, приведённая ниже таблица соответствия поможет найти эквивалентный SKU для VCF 9.1.
Миграция устаревшей балансировки нагрузки с помощью Avi Conversion Tool
HOL-2740-05-ANS-L
Готовы попробовать?
Чтобы начать знакомство с этими возможностями, не нужно разворачивать собственную вложенную инсталляцию. Достаточно перейти в каталог VMware Hands-on Labs и запустить выбранную лабораторную работу прямо в браузере. Будь то проверка нового интерфейса VCF Operations, эксперименты с NVMe memory tiering или погружение в Private AI — все эти среды полностью подготовлены и доступны уже сегодня.
Полный каталог новых лабораторных работ доступен здесь: каталог VCF 9.1.
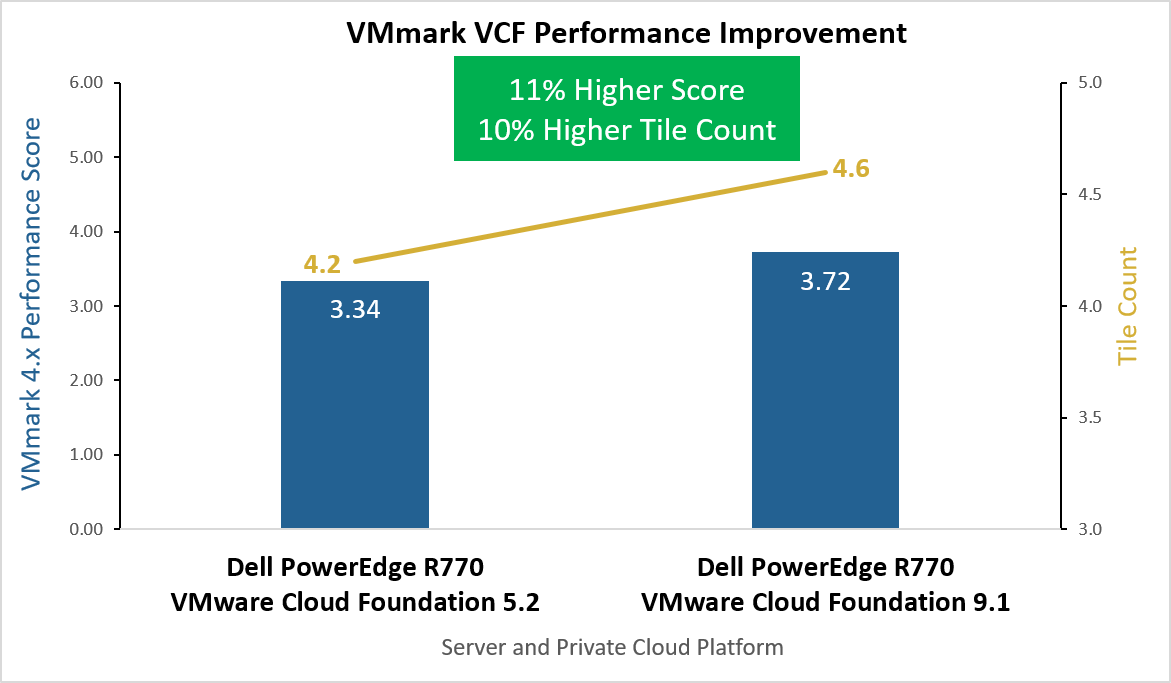
Первые результаты VMmark 4.1: эти результаты также стали первыми, полученными с помощью VMmark 4.1 — новейшего выпуска бесплатного инструмента для тестирования корпоративных сред виртуализации. Если VMmark 4.0 измеряет производительность и масштабируемость частного облака, то VMmark 4.1 добавляет измерение энергопотребления через показатель Performance Per Kilowatt (PPKW). Например, новый результат Dell в категории Server Power-Performance составляет 1,5255 PPKW при 4,6 тайла. Это помогает понять и сравнить, сколько энергии требуется разным средам для выполнения одного и того же объёма работы.
При использовании абсолютно тех же серверов, процессоров и массива хранения новые результаты на VCF 9.1 превзошли показатели VCF 5.2: оценка производительности оказалась выше на 11%, а количество тайлов — на 10%. Это означает, что в данной среде простое обновление до VCF 9.1 позволило запустить больше виртуальных машин и выполнить ещё больший объём работы. Конфигурация оборудования и сравнение результатов тестирования приведены ниже:
VMware VMmark 4 — это бесплатный инструмент тестирования на уровне кластера, который применяют производители оборудования и другие организации для измерения производительности и масштабируемости корпоративных сред виртуализации; он стал стандартным средством для решения этой задачи. Дополнительные сведения о VMmark 4 приведены в материалах ниже:
Разработчик отечественной observability-платформы Proto перешёл под контроль «Базиса». Proto Observability Platform в России рассматривают как импортонезависимую замену американской Dynatrace.
Условия сделки
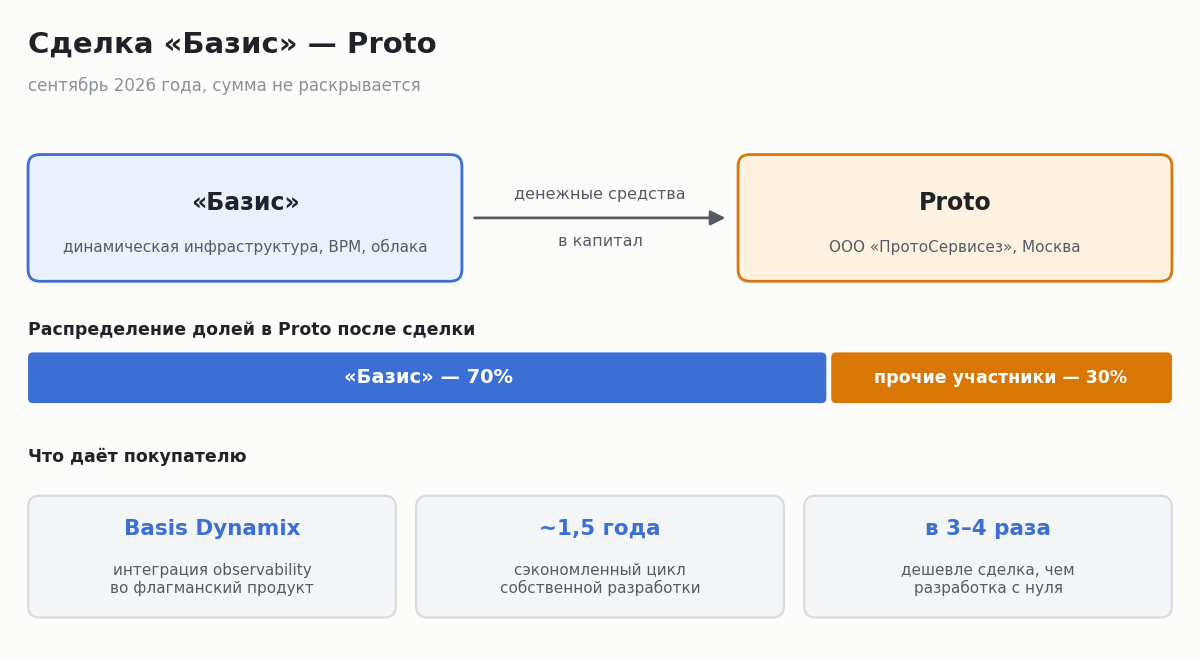
«Базис», поставляющий решения для динамической инфраструктуры, виртуальных рабочих мест и облачных сервисов, забрал себе Proto — команду, которая делает платформу наблюдаемости и аналитики операционных данных на базе искусственного интеллекта. Покупателю досталась доля в 70%. Оформлено приобретение через внесение денег в капитал Proto, и эти средства пойдут на доработку AI-платформы и её встраивание в экосистему «Базиса». Сумму и прочие параметры стороны раскрывать не стали.
Смысл покупки для «Базиса» двоякий: усилить собственное предложение в сегменте серверной виртуализации и обзавестись внутренним центром компетенций по мониторингу. Proto войдёт в структуру группы на правах дочерней компании, а её коллектив обещают не только сохранить, но и нарастить.
Сегодня платформы наблюдаемости и аналитики операционных данных становятся важной частью современной ИТ-архитектуры. По мере роста распределённых систем, контейнерных сред и облачных платформ заказчикам уже недостаточно мониторинга отдельных компонентов, им необходима сквозная видимость инфраструктуры, приложений и связанных с ними бизнес-процессов в едином контуре. Именно поэтому мы рассматриваем приобретение Proto как стратегически значимое для дальнейшего развития экосистемы «Базиса», — прокомментировал сделку генеральный директор «Базиса» Давид Мартиросов.
Сама Proto видит в новом владельце сильного союзника — с солидным запасом ресурсов и широкой клиентской базой.
Партнерство с таким игроком позволяет нам быстрее реализовать наше видение развития Proto и масштабировать продукт вместе с одной из ведущих российских ИТ-компаний, — отметил генеральный директор и сооснователь Proto Денис Безкоровайный.
Что умеет Proto Observability Platform
Класс observability-решений нужен для того, чтобы разобраться в происходящем с объектом наблюдения на глубинном уровне. Достигается это за счёт сбора метрик, журналов и трассировок — собранные данные систематизируются, анализируются и позволяют вычленить проблемные участки.
В Proto Observability Platform встроены средства анализа, работающие на машинном обучении. AI-модуль пропускает через себя метрики, логи, трейсы и события инфраструктуры, вычисляет первопричину инцидента и оформляет рекомендации в том виде, который понятен инженеру. Кроме того, он сопоставляет между собой телеметрию, подсказывает вероятные источники сбоев и тем самым сокращает время разбора происшествий.
Расчёт покупателя
Интерес «Базиса» сосредоточен именно на технологиях Proto: их предстоит встроить в собственную программную экосистему. Такой путь избавляет компанию от расходов на создание аналогичной по возможностям разработки с чистого листа.
Приобретение Proto позволило сократить цикл самостоятельной разработки технологий наблюдаемости примерно на полтора года. По внутренней оценке, создание собственного продукта обошлось бы компании в три-четыре раза дороже M&A-сделки, без учета возможного роста себестоимости разработки в будущем, — заявил Давид Мартиросов.
Технологии Proto планируется перенести во флагманские продукты вендора, и прежде всего в Basis Dynamix — платформу виртуализации серверов и контейнеров. За счёт этого заказчики получат предиктивную аналитику состояния ИТ-инфраструктуры и прогнозирование инцидентов средствами искусственного интеллекта. Тем, кто инфраструктурными продуктами «Базиса» не пользуется, оставят возможность настраивать платформу самостоятельно.
Профиль Proto
Proto — российская компания, специализирующаяся на мониторинге и поддержании стабильности цифровых сервисов. В этой области она работает свыше 12 лет, занимаясь в том числе контролем производительности высоконагруженных систем и отслеживанием киберугроз.
На домашнем рынке компании противостоят «Ключ-Астром», Monq, Volgablob, Gmonit и Sage. Если смотреть шире, зарубежными аналогами продукта выступают Dynatrace, Instana Observability, Datadog и New Relic.
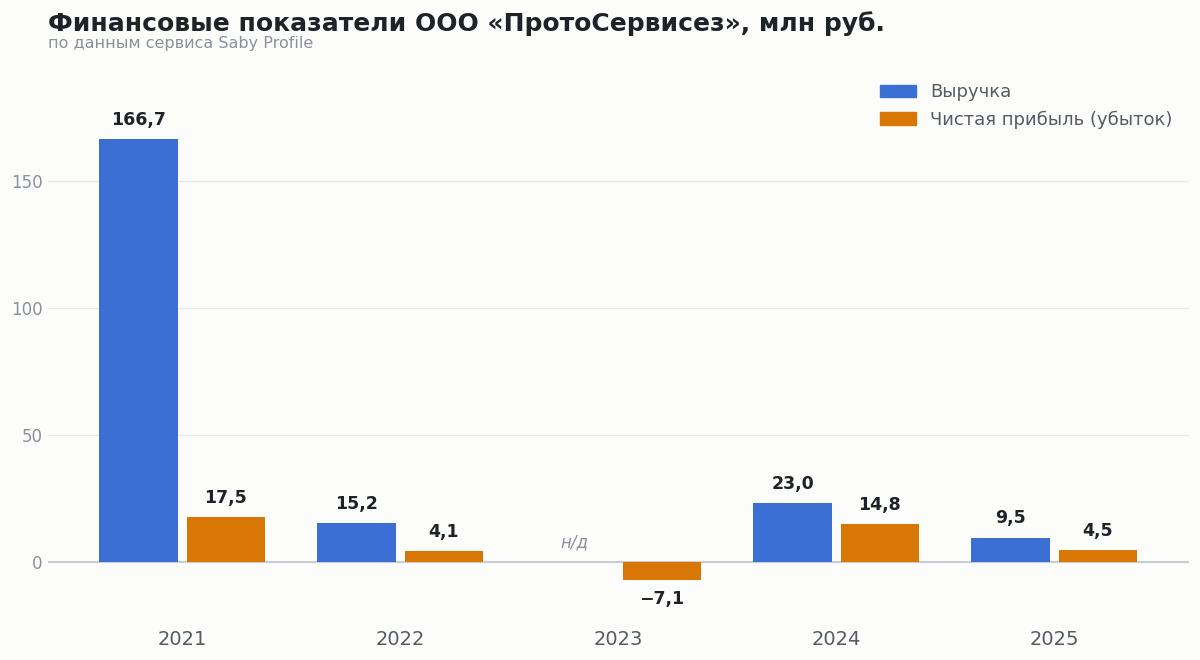
Юридическое лицо — ООО «ПротоСервисез» — зарегистрировано в Москве в мае 2014 г. Уставный капитал составляет 25 тыс. руб. и поделён поровну между Надеждой Борисовной Фердман и Денисом Игоревичем Безкоровайным; последний занимает пост генерального директора. За 2025 г. выручка ООО «ПротоСервисез» составила 9,5 млн руб. при чистой прибыли 4,5 млн руб. Годом ранее показатели были заметно выше: 23 млн руб. доходов и 14,8 млн руб. прибыли.
Рекордным для компании остаётся 2021 г. — тогда выручка достигла 166,7 млн руб., а чистая прибыль — 17,5 млн руб. Уже в 2022 г. доходы просели примерно в десять раз, до 15,2 млн руб., прибыль опустилась до 4,1 млн руб., а 2023 г. и вовсе завершился убытком в 7,1 млн руб.
Одноимённую платформу Proto Observability Platform компания представила рынку в 2022 г. Продукт предназначен для сквозного контроля бизнес-систем, приложений, пользовательского опыта и ИТ-инфраструктуры. В Единый реестр отечественного ПО Минцифры России его внесли в начале августа 2022 г.
Чем известен «Базис»
Выручка «Базиса» по итогам 2025 г. прибавила 37% и достигла 6,3 млрд руб. Показатель OIBDA составил 3,84 млрд руб., чистая прибыль в годовом сопоставлении выросла на 8,6%, до 2,22 млрд руб. В декабре 2025 г. компания вышла на биржу с IPO.
Платформа Basis Dynamix Enterprise возглавила рейтинг российских платформ виртуализации CNewsMarket 2026. Для флагманского продукта вендора это третья победа кряду: он набрал 695 баллов и оторвался от ближайшего преследователя на 25 баллов. Двумя годами ранее, в 2024 г., «Базис» забрал себе «Рустэк» — на тот момент одного из лидеров отечественного рынка средств виртуализации. Разработка «Рустэка» ещё в 2023 г. занимала первую строчку среди российских платформ по версии CNews.
В мае 2026 г. материнская структура «Базиса» — «РТК-ЦОД», компания «СкайФолл Лабс» (SkyFLabs) и Proto подписали соглашение о технологическом партнёрстве. Партнёры договорились строить общую платформу управления ИТ-инфраструктурой и сервисами, которая сведёт воедино инструменты ITSM/ESM, ITAM, мониторинга, наблюдаемости, автоматизации и сервисного взаимодействия.
Развёртывание контейнерных нагрузок в изолированных (air-gapped) средах всегда требовало тщательной проработки — особенно в ситуации, когда реестр платформы, который планируется использовать, не может установить сам себя без образов, которых у него ещё нет. Именно поэтому упрощение развёртывания Harbor в качестве Supervisor Service в изолированных средах VMware Cloud Foundation (VCF) стало одним из ключевых направлений работы. Раньше эффективным промежуточным решением служили наработки сообщества, например сторонние реестры, а теперь предлагается официальный, поддерживаемый в рамках VCF вариант, спроектированный специально под этот сценарий.
С выходом VMware Bootstrap Registry Appliance в полной доступности (General Availability) появилось официальное решение с поддержкой со стороны VCF: специализированный OVA-образ, который даёт заказчикам VCF чистый, безопасный и чётко регламентированный с эксплуатационной точки зрения путь первоначальной загрузки (bootstrapping) Harbor в роли Supervisor Service в изолированных средах VCF 9.0 и vSphere 8.0 Update 3.
Что такое VMware Bootstrap Registry Appliance
VMware Bootstrap Registry Appliance — это защищённый (hardened) виртуальный модуль, распространяемый в формате OVA. В его составе поставляется совместимый со спецификацией OCI реестр Harbor, работающий нативно на Photon OS 5.0. Модуль предназначен для размещения OCI-образов, необходимых для включения Harbor Supervisor Service (а также Contour) на vSphere Supervisor.
При этом модуль не является универсальным корпоративным реестром и не предназначен для обслуживания рабочих нагрузок в продуктивной среде. Его роль — Registry 0 в последовательности развёртывания изолированной среды: это временный инструмент первоначальной загрузки, который передаёт ответственность сервису Harbor Supervisor Service (Registry 1), как только тот становится работоспособным и функционирует штатно.
Чтобы обеспечить соответствие архитектурным требованиям и сохранить право на поддержку, развёртывание VMware Bootstrap Registry Appliance регулируется следующими обязательными эксплуатационными ограничениями:
Исключительно задача bootstrap: VMware Bootstrap Registry Appliance допускается применять только для загрузки и хранения OCI-образов, необходимых для включения сервисов Contour и Harbor Supervisor на Supervisor.
Запрет вторичных ролей: модуль не должен использоваться в инфраструктуре ни для каких иных целей. В частности, прямо запрещено его применение в качестве постоянного реестра платформы или корпоративного реестра рабочих нагрузок.
Ограничение по версии развёртывания: использование VMware Bootstrap Registry Appliance допускается только в развёртываниях версий ниже VCF 9.1. Начиная с VCF 9.1 официально поддерживаемым решением для управления жизненным циклом изолированных сред становится Fleet Depot Service (FDS).
Для vSphere 8.0: Broadcom Support Portal > My Downloads > VMware vSphere > VMware vSphere Standard > 8.0 > Drivers and Tools > VMware Bootstrap Appliance > BOOTSTRAP_APPLIANCE-2.15.2+vmware.1-25635995.ova
Для VCF 9.0: Broadcom Support Portal > My Downloads > VMware Cloud Foundation > VMware Cloud Foundation 9 – 9.0.2 > VMware vCenter > Drivers and Tools > VMware Bootstrap Appliance > BOOTSTRAP_APPLIANCE-2.15.2+vmware.1-25635995.ova
Обзор процесса развёртывания
Развёртывание VCF в изолированной среде выполняется по двухфазной схеме. Сначала, на первой фазе, создаётся bootstrap-реестр на базе VMware Bootstrap Registry Appliance. На второй фазе разворачивается Harbor в качестве Supervisor Service, который затем становится продуктивным реестром для всех рабочих нагрузок.
Сегодня VMware Bootstrap Registry Appliance является подходящим решением для сред VCF 9.0 и vSphere 8.0 U3. Заказчики, которые перейдут на VCF 9.1, смогут воспользоваться преимуществами Fleet Depot Service (FDS). Этот встроенный реестр нативно обслуживает жизненный цикл первоначальной загрузки как часть платформы. В средах VCF 9.1 VMware Bootstrap Registry Appliance больше не требуется, поскольку эту роль берёт на себя FDS.
Заключение
Таким образом, VMware Bootstrap Registry Appliance закрывает пробел в сценарии развёртывания изолированных сред VCF. Он представляет собой специализированный и поддерживаемый инструмент первоначальной загрузки сервиса Harbor Supervisor Service. Решение на базе Bitnami Harbor заменяется альтернативой, готовой к промышленной эксплуатации. Этот путь рекомендуется как при развёртывании с нуля на VCF 9.0, так и при миграции уже существующей изолированной среды.
В стремительно меняющемся ИТ-ландшафте корпоративные ИТ-подразделения сталкиваются с фундаментальной операционной дилеммой. С одной стороны, администраторам VMware vSphere и инфраструктуры необходимы жёсткий контроль, соответствие требованиям, безопасность и мультиарендное управление ресурсами. С другой стороны, разработчикам и DevOps-инженерам нужны гибкость, быстрое самостоятельное выделение ресурсов и нативная инфраструктура, управляемая через API, чтобы ускорить выпуск приложений.
Когда эти два приоритета сталкиваются, операционные проблемы неизбежны. Инфраструктурные команды тонут в бесконечных очередях заявок на развёртывание кластеров и изменение сетевых настроек, а команды разработки, раздражённые задержками, уходят в теневые ИТ или разворачивают изолированные внешние управляющие кластеры. Такая фрагментация не только замедляет инновации, но и порождает серьёзные уязвимости в безопасности, дополнительные операционные издержки и неэффективные расходы.
В недавнем вебинаре Activating VKS Supervisor to Support Kubernetes было показано, как активация управляющего уровня, называемого vSphere Supervisor, в VMware Cloud Foundation (VCF) 9.1 напрямую решает эту дилемму современных приложений.
VMware vSphere Kubernetes Service (VKS) — это среда исполнения Kubernetes, встроенная непосредственно в VCF. Благодаря сертифицированному CNCF дистрибутиву Kubernetes служба VKS позволяет платформенным инженерам разворачивать кластеры Kubernetes, управлять ими и масштабировать их, задействуя при этом весь набор облачных сервисов VCF, а также любые совместимые сторонние сервисы.
Преодоление разрыва: что такое vSphere Supervisor
Корпоративные платформенные команды постоянно испытывают операционное напряжение: разработчикам нужны быстрые API Kubernetes в режиме самообслуживания, тогда как инфраструктурные команды обязаны обеспечивать централизованное управление, безопасность и соблюдение политик по ресурсам.
vSphere Supervisor снимает эти трения, предоставляя настоящее самообслуживание для разработчиков, подкреплённое административным контролем корпоративного уровня, — и всё это работает прямо на существующей инфраструктуре vSphere. Вместо того чтобы строить и обслуживать сложные изолированные управляющие кластеры поверх vSphere, Supervisor встраивает нативный управляющий уровень Kubernetes непосредственно в VMware ESXi и vSphere, превращая гипервизоры в нативные эндпоинты Kubernetes.
Такая архитектура создаёт общую мультиарендную платформу, на которой гармонично работают и инфраструктурные администраторы, и разработчики:
Для администраторов vSphere: контроль и соответствие требованиям сохраняются за счёт пространств имён vSphere Namespaces. Администраторы задают границы ресурсов (квоты на CPU, память и хранилище), назначают ролевую модель доступа (RBAC) и сохраняют полную операционную видимость через vSphere Client и VMware Cloud Foundation Operations.
Для DevOps-инженеров: платформа предоставляет стандартную конечную точку API Kubernetes. Инженеры могут применять декларативные YAML-манифесты через kubectl и Helm, чтобы разворачивать кластеры рабочих нагрузок (кластеры VKS), виртуальные машины (через VM Service) и контейнеризованные нагрузки прямо внутри выделенных им пространств имён vSphere.
В VCF 9.1 развязанное управление жизненным циклом позволяет платформенным командам обновлять и патчить версии Kubernetes независимо от обновлений самой платформы. В сочетании с серьёзной оптимизацией движка VKS платформа обеспечивает развёртывание кластеров до 70% быстрее, обновления до 75% быстрее и масштабирование до 500 кластеров на один экземпляр управляющего уровня.
Архитектура vSphere Supervisor и высокая доступность
Архитектура vSphere Supervisor спроектирована так, чтобы обеспечивать отказоустойчивость корпоративного уровня за счёт встраивания нативного высокодоступного управляющего уровня Kubernetes непосредственно в слой гипервизора vSphere. Управляющий уровень vSphere Supervisor состоит из трёх активных виртуальных машин управляющего уровня Kubernetes, развёрнутых на хостах ESX или в мультизональных кластерах vSphere, что обеспечивает непрерывный кворум и отсутствие единых точек отказа. Эти виртуальные машины напрямую взаимодействуют с vCenter и ESX, управляя жизненным циклом рабочих нагрузок, распределением ресурсов и согласованием состояния во всей среде.
На низком уровне примитивы хранения и вычислений тесно связаны между собой, что помогает обеспечить высокую доступность. Алгоритм размещения управляющего уровня динамически распределяет виртуальные машины по доменам отказа, а временные данные обслуживаются через эфемерные диски (Ephemeral Disks), которые автоматически очищаются при завершении работы пода. Кроме того, диски с образами контейнеров кэшируются непосредственно на отдельных хостах ESX, что позволяет обойти задержки загрузки из реестра и обеспечить практически мгновенное создание подов и их восстановление при отказе хоста.
Топологии хранения и управление политиками
Приложениям с сохранением состояния, построенным по облачно-нативным принципам, требуется надёжная работа с постоянным хранилищем. vSphere Supervisor связывает запросы Kubernetes на постоянные тома с примитивами хранения vSphere через Cloud Native Storage (CNS) и нативный драйвер vSphere Container Storage Interface (CSI).
Когда разработчик отправляет запрос PersistentVolumeClaim (PVC), драйвер CNS-CSI напрямую обращается к vCenter и транслирует этот запрос в диск First Class Disk (FCD) на нижележащем хранилище. Администраторы обеспечивают управляемость, назначая политики хранения (например, Gold, Silver) и лимиты ёмкости непосредственно пространствам имён vSphere.
vSphere Supervisor поддерживает три различные топологии хранения, рассчитанные на конкретные требования рабочих нагрузок:
Хотя чаще всего в качестве примера приводится гиперконвергентный vSAN, традиционные внешние массивы хранения (Fibre Channel, iSCSI и NFS) отображаются на те же самые топологии. Стандартные внешние хранилища SAN/NAS, подключённые к одному кластеру vSphere, работают как зональные хранилища (Zonal Datastores). В мультизональных развёртываниях заказчики, использующие репликацию на уровне сторонних массивов — например, метрокластеры хранения на базе FC/iSCSI, — могут добиться доступности межзональных хранилищ (Cross-Zone Datastore) без применения нативного растянутого кластера vSAN.
Помимо постоянного хранилища vSphere Supervisor управляет дисками управляющего уровня, эфемерными дисками (автоматически уничтожаются при удалении пода) и кэшированием образов контейнеров непосредственно на хостах ESX, что обеспечивает практически мгновенный запуск подов.
Сеть и балансировка нагрузки в vSphere Supervisor
Сетевая подсистема и балансировка нагрузки в vSphere Supervisor построены вокруг развязанной, хорошо масштабируемой модели виртуального частного облака (VPC), реализованной через системные проекты VMware NSX и централизованные транзитные шлюзы. Каждое пространство имён vSphere работает внутри собственного выделенного NSX VPC с приватными подсетями и шлюзами VPC, которые изолируют нагрузки арендаторов и устраняют конфликты IP-адресов, даже если разные команды используют пересекающиеся блоки CIDR.
Маршрутизация трафика между пространствами имён, управляющими сетями и внешними сервисами обеспечивается транзитными шлюзами Tier-0 и Tier-1, что помогает организовать безопасную и высокопроизводительную транзитную передачу по сетевой фабрике. Для балансировки нагрузки и входящего трафика vSphere Supervisor интегрируется с VMware Avi Load Balancer. Эта интеграция автоматизирует выделение и управление жизненным циклом виртуальных IP-адресов (VIP), балансировщиков для конечной точки API Kubernetes и контроллеров ingress уровней L4/L7, обеспечивая точное управление трафиком, полностью автоматическую настройку сети и глубокую изоляцию по безопасности без ручного вмешательства в сетевую конфигурацию.
Современная сеть: NSX VPC и транзитные шлюзы
Организация сети в мультиарендных контейнерных платформах традиционно вызывала значительные трудности, нередко приводя к исчерпанию IP-адресов, усложнению маршрутизации на межсетевых экранах и рискам безопасности.
vSphere Supervisor решает эту задачу, сочетая виртуальные частные облака NSX (VPC) с гибкими схемами транзитных шлюзов в системных проектах NSX. Хотя в демонстрации на вебинаре был показан вариант с централизованным транзитным шлюзом, vSphere Supervisor в полной мере поддерживает и распределённые транзитные шлюзы, что позволяет выбрать модель подключения, наиболее подходящую конкретной среде.
Ключевые возможности этой сетевой архитектуры:
Изолированные VPC для каждого пространства имён: каждое пространство имён vSphere изолировано внутри собственного NSX VPC с приватными подсетями и выделенными шлюзами VPC.
Отсутствие конфликтов IP и развязанная маршрутизация: развязанная маршрутизация между VPC позволяет разным командам разработки использовать пересекающиеся диапазоны IP без сетевых коллизий.
Линейная масштабируемость: централизованные транзитные шлюзы безопасно обрабатывают высокоскоростную маршрутизацию между пространствами имён и во внешние сети через шлюзы Tier-0/Tier-1.
Встроенная балансировка нагрузки: Avi Load Balancer автоматизирует маршрутизацию трафика через контроллер ingress и балансировку API Kubernetes.
Пошаговая активация и сценарий демонстрации
В демонстрационной части вебинара был показан полный сквозной жизненный цикл развёртывания — как со стороны администратора, так и со стороны разработчика.
Наблюдаемость на этапе Day-2: вся телеметрия, метрики производительности и логи поступают напрямую в централизованный VCF Operations для проактивного мониторинга и операций жизненного цикла.
Предварительные требования и запуск активации: перед запуском активации Supervisor необходимо убедиться, что выполнены базовые требования: действующий домен рабочих нагрузок VCF с включёнными vSphere HA и DRS, сетевая конфигурация на базе NSX или распределённого коммутатора vSphere с назначенными пулами IP-адресов, поддерживаемый балансировщик нагрузки, выделенная политика хранения vSphere и подписная библиотека контента (Subscribed Content Library). После этого активацию можно инициировать при создании домена рабочих нагрузок в VCF Operations либо уже после развёртывания непосредственно в vCenter в разделе Supervisor Management -> Get Started, где мастер перед развёртыванием проверяет вычислительные зоны, политики хранения, библиотеки контента и настройки балансировки нагрузки.
Настройка пространства имён и RBAC: администратор виртуальной инфраструктуры создаёт пространство имён vSphere, назначает политики хранения и квоты ресурсов, а также выдаёт права доступа разработчикам.
Декларативное развёртывание: DevOps-инженер аутентифицируется на управляющем уровне vSphere Supervisor через kubectl и применяет YAML-манифест с запросом на новый кластер VKS. vSphere Supervisor автоматически разворачивает узлы управляющего уровня и рабочие узлы.
Двойная перспектива наблюдения: администратор виртуальной инфраструктуры отслеживает состояние инфраструктуры и объекты виртуальных машин в vSphere и VCF Operations, тогда как разработчик управляет подами, сервисами и развёртываниями через kubectl.
Развёртывание гибридного приложения: команды разворачивают многоуровневые приложения, объединяющие виртуальные машины (через API службы VM Service) и контейнеризованные нагрузки на базе Helm-чартов.
Заключение и что дальше
Активация vSphere Supervisor превращает традиционную корпоративную виртуализацию в мощную мультиарендную облачную платформу. Предоставляя разработчикам нативное самообслуживание Kubernetes и одновременно оставляя ИТ-администраторам полный контроль над ресурсами и политиками, VKS ускоряет выпуск современных приложений без роста операционных рисков.
Учебные курсы: войдите в Learning@Broadcom через портал поддержки Broadcom, раздел «Education Portal», чтобы получить доступ к следующим курсам по VKS:
Если по проектам VKS нужна помощь, обратитесь к своему аккаунт-менеджеру Broadcom, чтобы узнать, чем могут помочь профессиональные сервисы VCF и партнёры, такие как TeraSky.
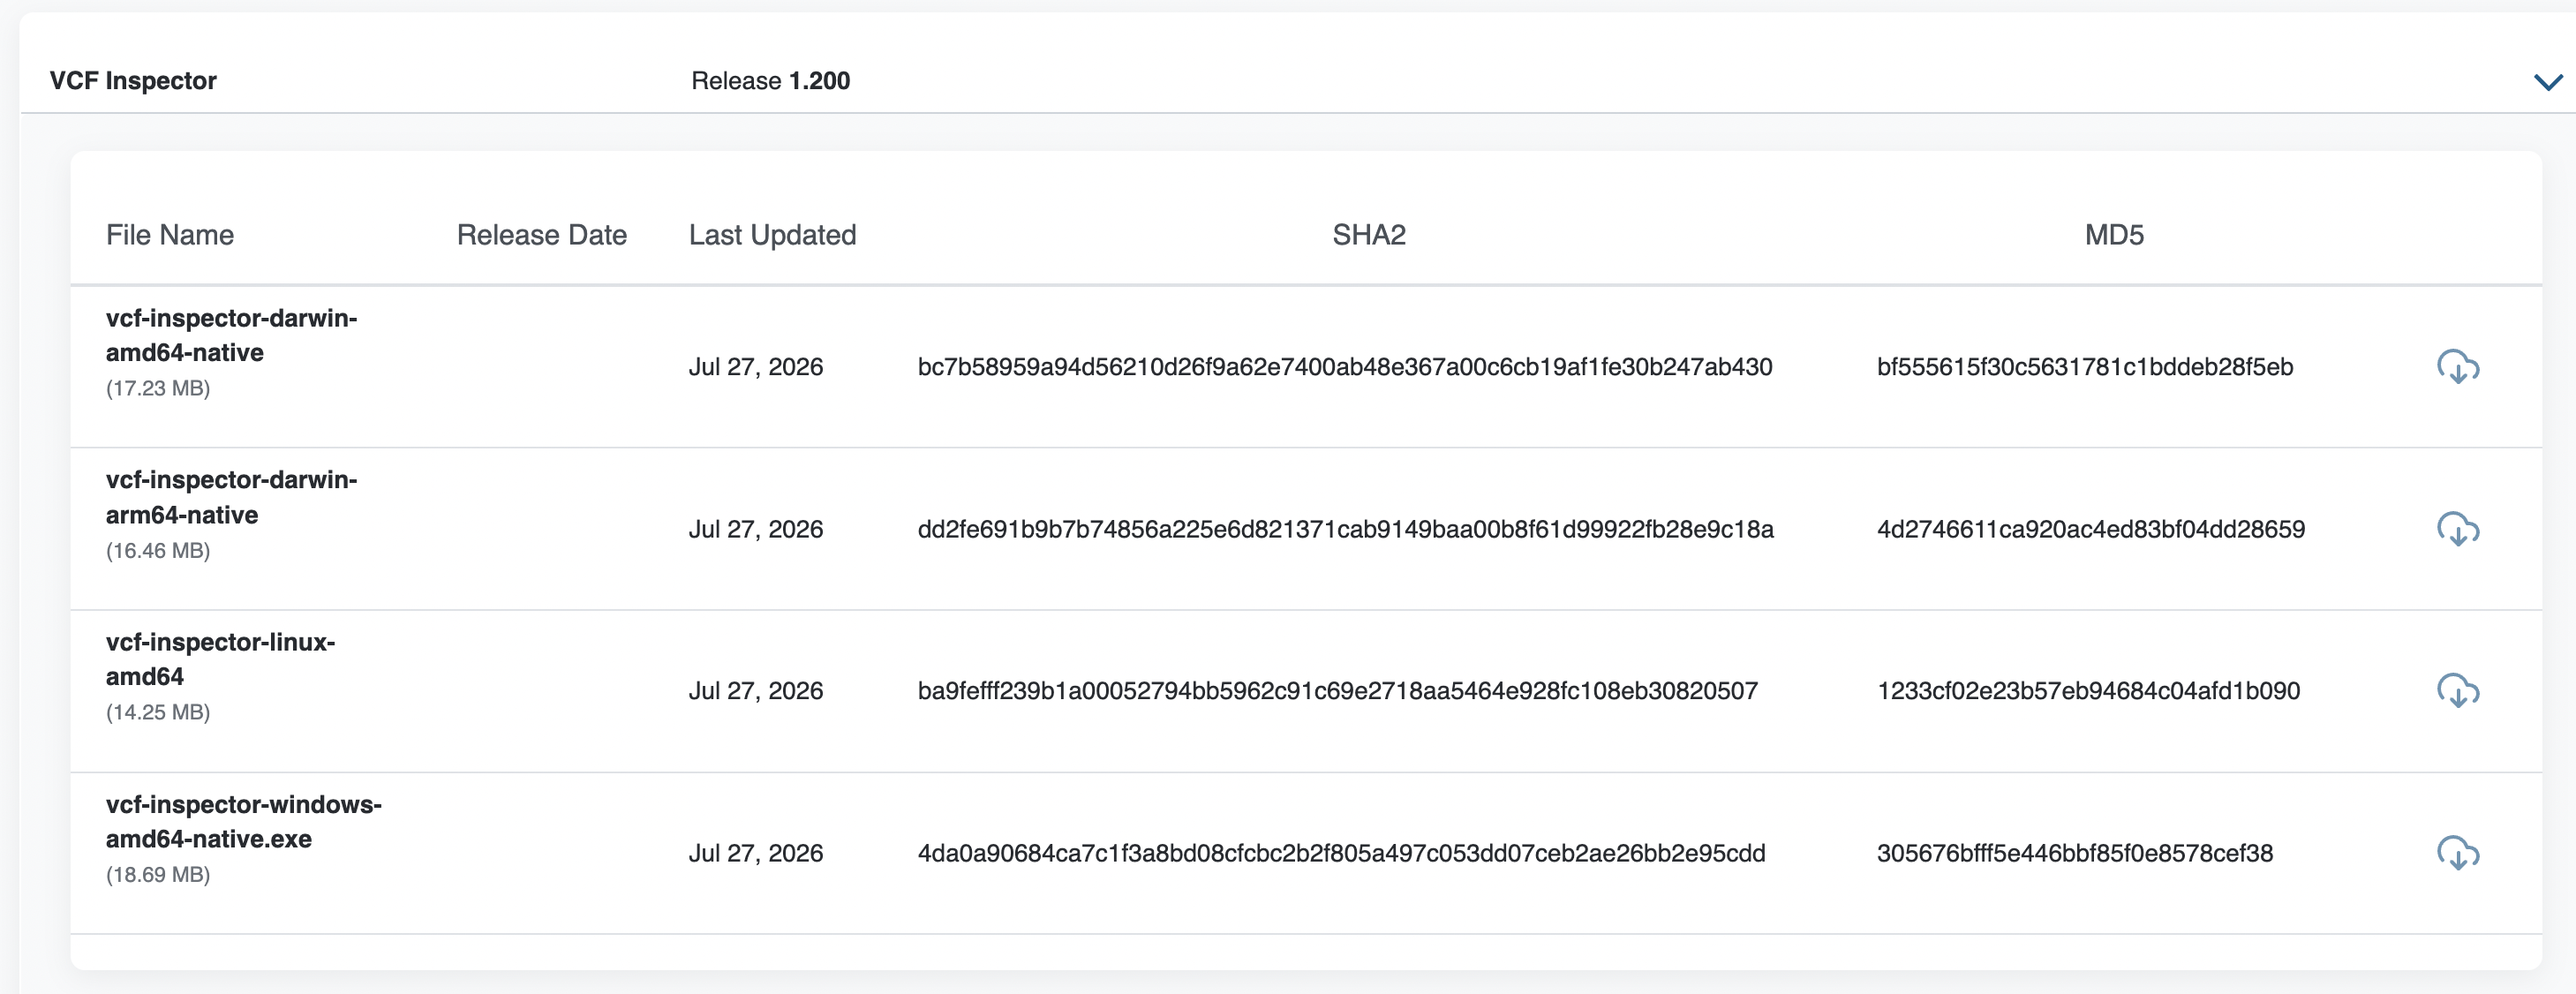
Состоялся анонс средства VMware VCF Inspector — нового автономного средства диагностики, проверки состояния и устранения неполадок, созданного специально для VMware Cloud Foundation (VCF) 9.1 и служб управления VCF (VCF management services).
VCF Inspector предоставляет администраторам инфраструктуры, инженерам поддержки и архитекторам решений мгновенную структурированную картину происходящего в средах VCF 9.1 — без ручной работы в командной строке, без написания собственных SSH-скриптов и без развёртывания тяжеловесных виртуальных модулей.
Модуль VCF Inspector уже доступен для бесплатной загрузки на портале Broadcom Support Portal в разделе VMware Flings.
Зачем понадобился VCF Inspector
Службы управления VCF, появившиеся в версии VCF 9.1, представляют собой единую архитектуру для централизованного управления жизненным циклом и эксплуатацией всего парка VCF. В их состав входят ключевые сервисы уровня флота и отдельных инстансов: службы управления жизненным циклом, VCF SSO, управление журналами, управление конфигурациями Salt и другие.
Такая унифицированная модель даёт упорядоченные операции жизненного цикла и глобальную видимость через VCF Operations, однако управление этими взаимосвязанными службами и поиск неисправностей в них требуют рассматривать состояние компонентов, сертификаты платформы, межкомпонентные соединения и процессы жизненного цикла как единую платформу.
Чтобы дать администраторам больше возможностей и укрепить уверенность в эксплуатации, VCF Inspector закрывает три ключевых сценария:
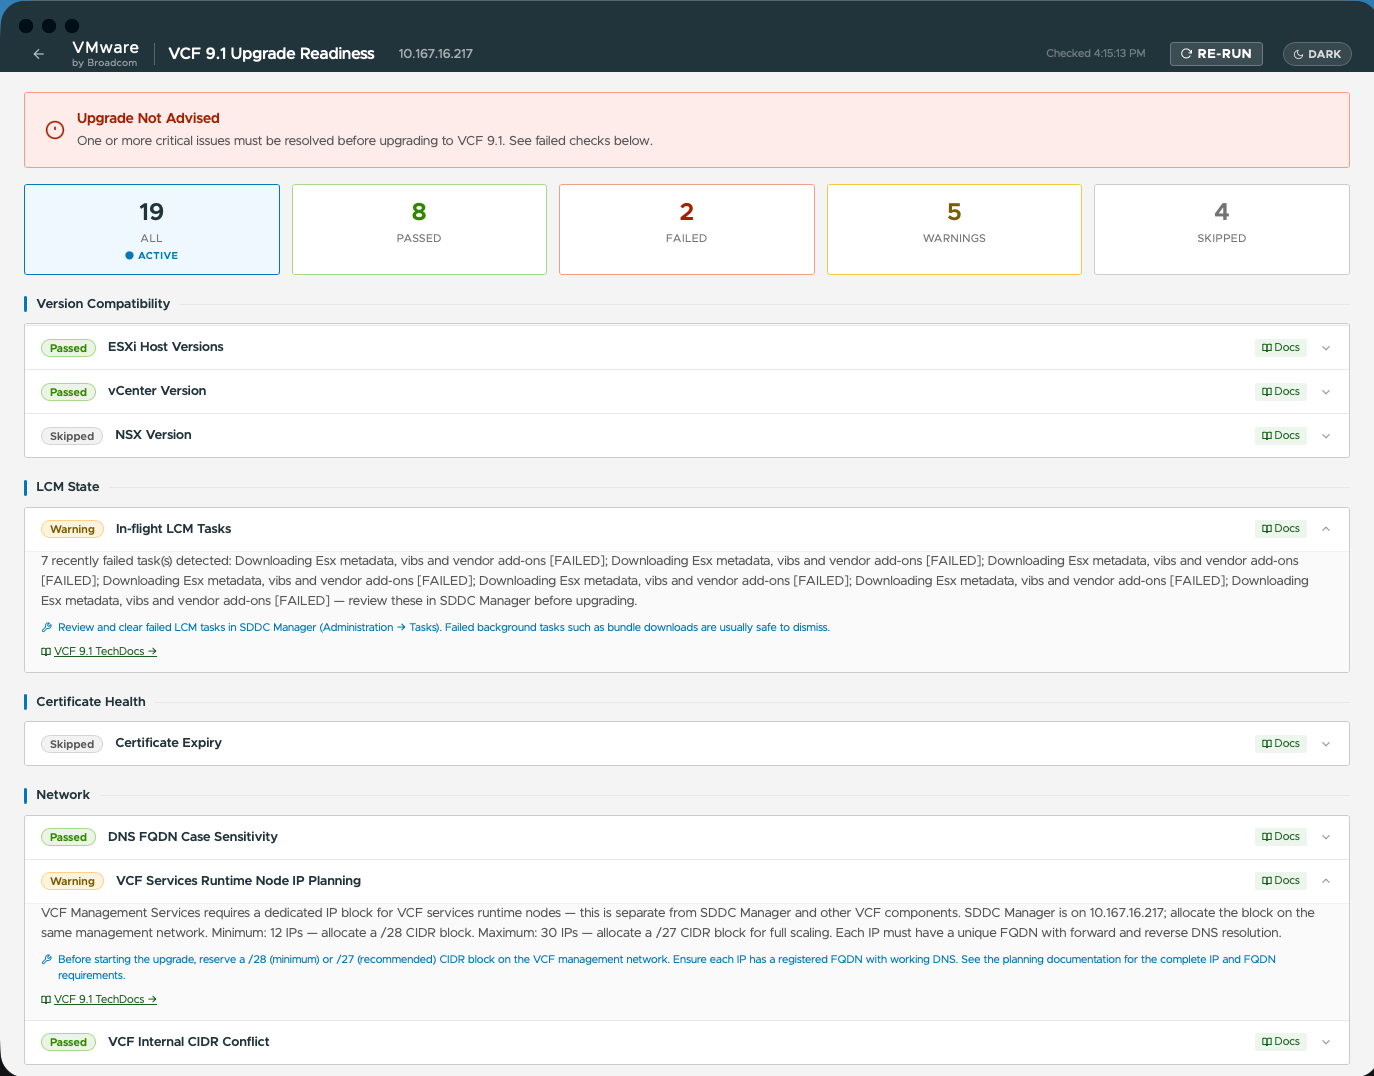
Проактивная проверка готовности к обновлению: автоматизированный способ в один клик убедиться в соответствии парольных политик требованиям, готовности хостов, доступности сети и валидности сертификатов до запуска обновления до VCF 9.1
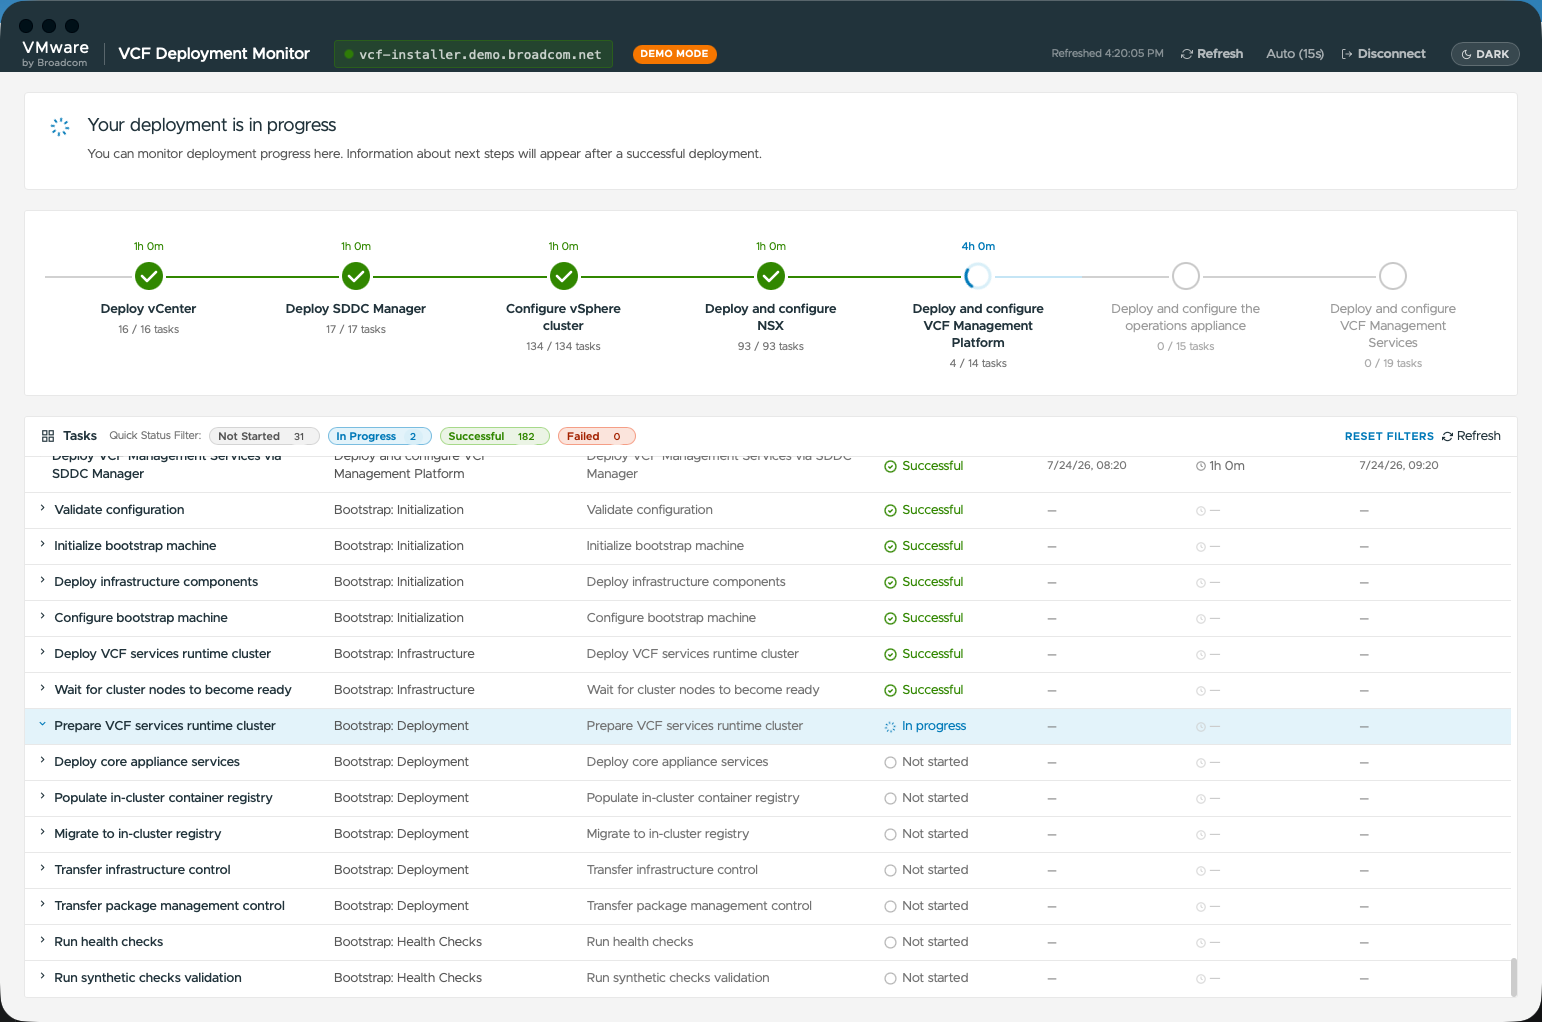
Прозрачность развёртывания и обновления: сводная временная шкала хода установок и обновлений VCF в реальном времени, дающая командам ясное представление о выполнении подзадач и автоматические подсказки по первопричинам сбоев без ручного поиска по журналам на узлах управляющей плоскости
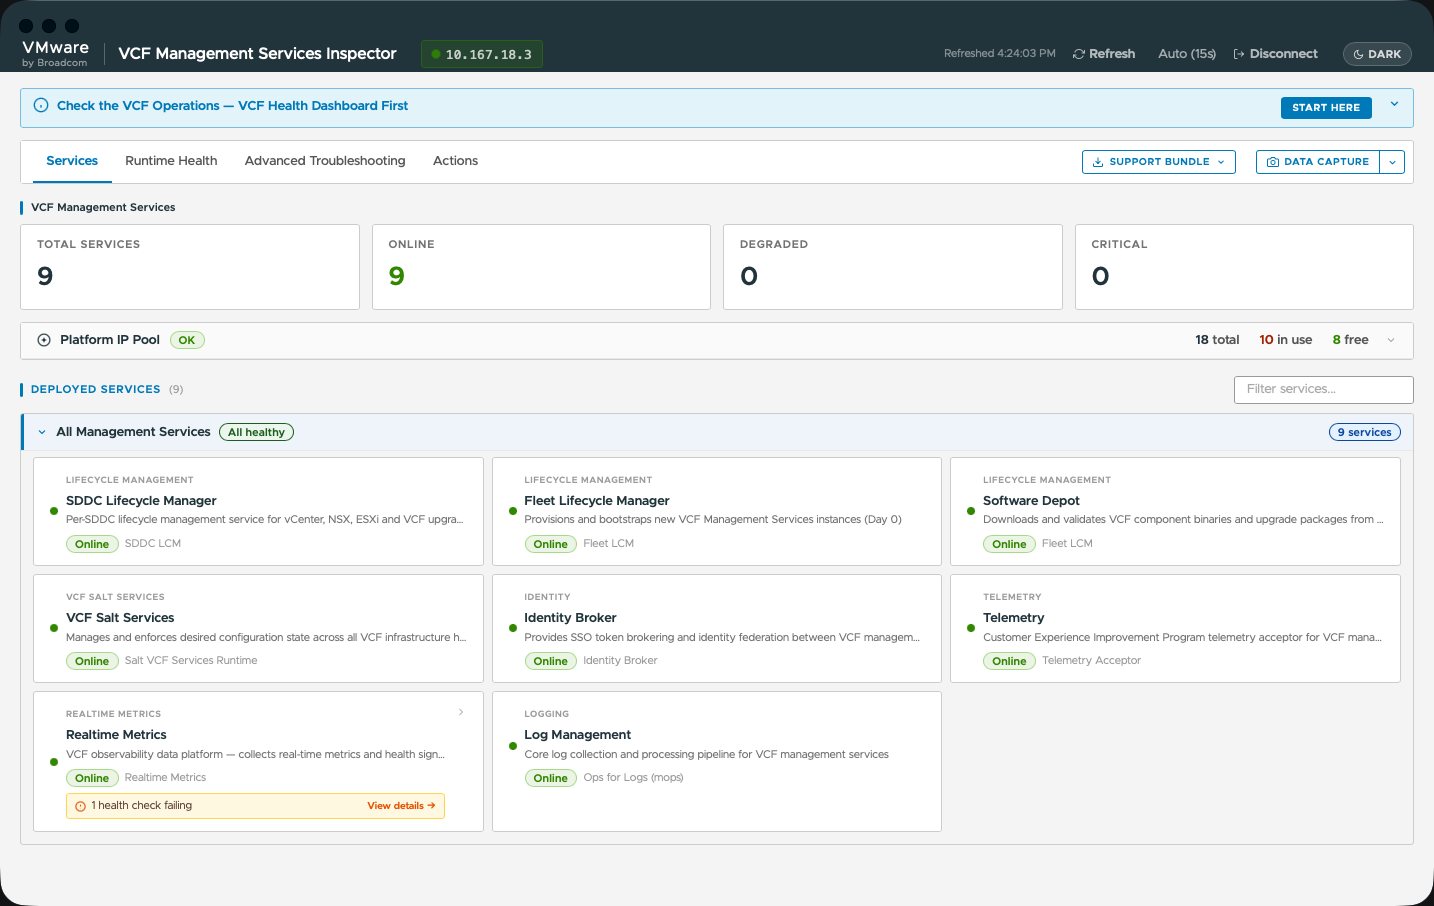
Мгновенная диагностика режима day-2: структурированная проверка состояния всех служб платформы, позволяющая отслеживать состояния сервисов, динамику перезапусков и релевантные рекомендации из базы знаний в едином интерфейсе
Все три возможности флинг VCF Inspector реализует в одном исполняемом файле, рассчитанном на запуск с рабочей станции администратора или с jumpbox-хоста.
Ключевые возможности и сценарии применения
VCF Inspector поддерживает три основных сценария «из коробки»:
1. Оценка готовности к обновлению VCF 9.1
Теперь не требуется быть экспертом по документации VCF или разбираться в каждой статье базы знаний (KB). Инструмент выполняет набор автоматизированных предварительных проверок в отношении SDDC Manager и vCenter до запуска обновления VCF. Проверяются:
Соответствие парольным политикам и сроки истечения учётных записей
Состояние хостов и готовность кластеров vSphere
Доступность необходимых сетевых портов (SSH 22, HTTPS 443, Platform API 5480, Cluster API 6443)
Статус активных задач управления жизненным циклом и пороговые значения истечения сертификатов
Выдача конкретных рекомендаций по устранению для непройденных проверок
2. Мониторинг развёртывания и обновления в реальном времени
Инструмент позволяет отслеживать ход текущей установки или обновления VCF в реальном времени. В числе функций:
Временная шкала подзадач SDDC Manager и стадий Bootstrap в реальном времени
Автоматическое обнаружение зависших задач и извлечение первопричины ошибок
Прямые ссылки на статьи базы знаний Broadcom по известным проблемам развёртывания
Расчёт длительности стадий и фильтрация по стадиям
Расширенный мониторинг задач развёртывания служб управления VCF
3. Диагностика и контроль состояния служб управления VCF в режиме day-2
Проверка состояния всех работающих служб платформы выполняется без какой-либо настройки:
Мгновенная проверка состояния сервисов: сгруппированное представление служб управления VCF (управление журналами, управление жизненным циклом флота, VCF Automation, брокер идентификации, компоненты VMware Salt for VCF, телеметрия) с индикаторами состояния.
Обнаружение пулов IP и FQDN платформы: развёрнутая таблица соответствий VIP-адресов управляющей плоскости, IP-адресов рабочих узлов, канонических FQDN и служб LoadBalancer.
Схема топологии узлов: визуальная матрица узлов управляющей плоскости и рабочих узлов с отображением размещения компонентов и их статуса.
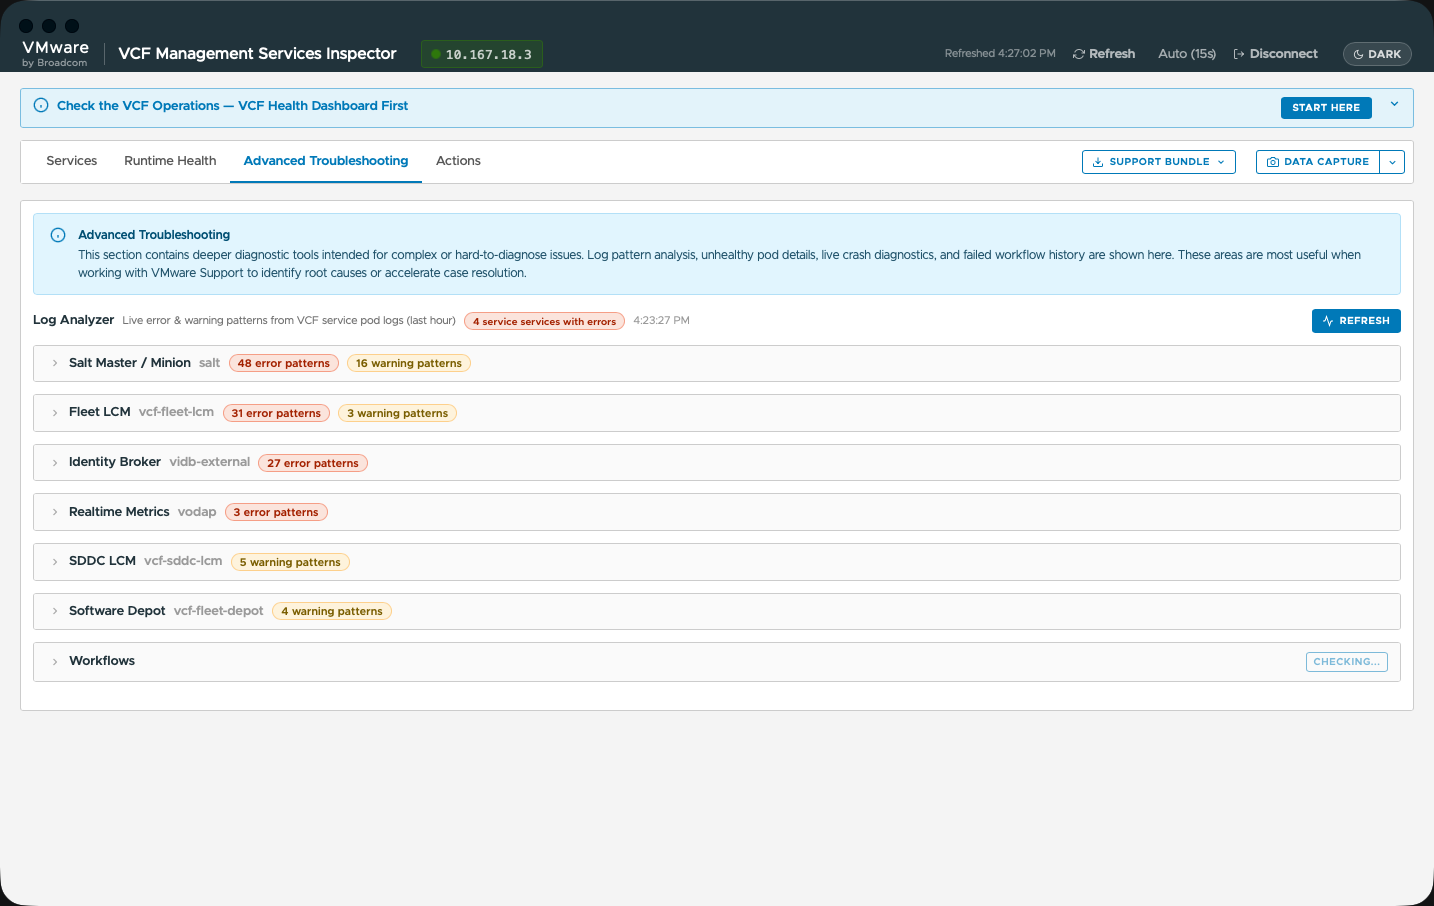
Анализатор журналов и диагностика компонентов: выявление недавних шаблонов ошибок и предупреждений в журналах служб платформы с мгновенной диагностикой компонентов и журналами выполнения в отдельном окне с деталями.
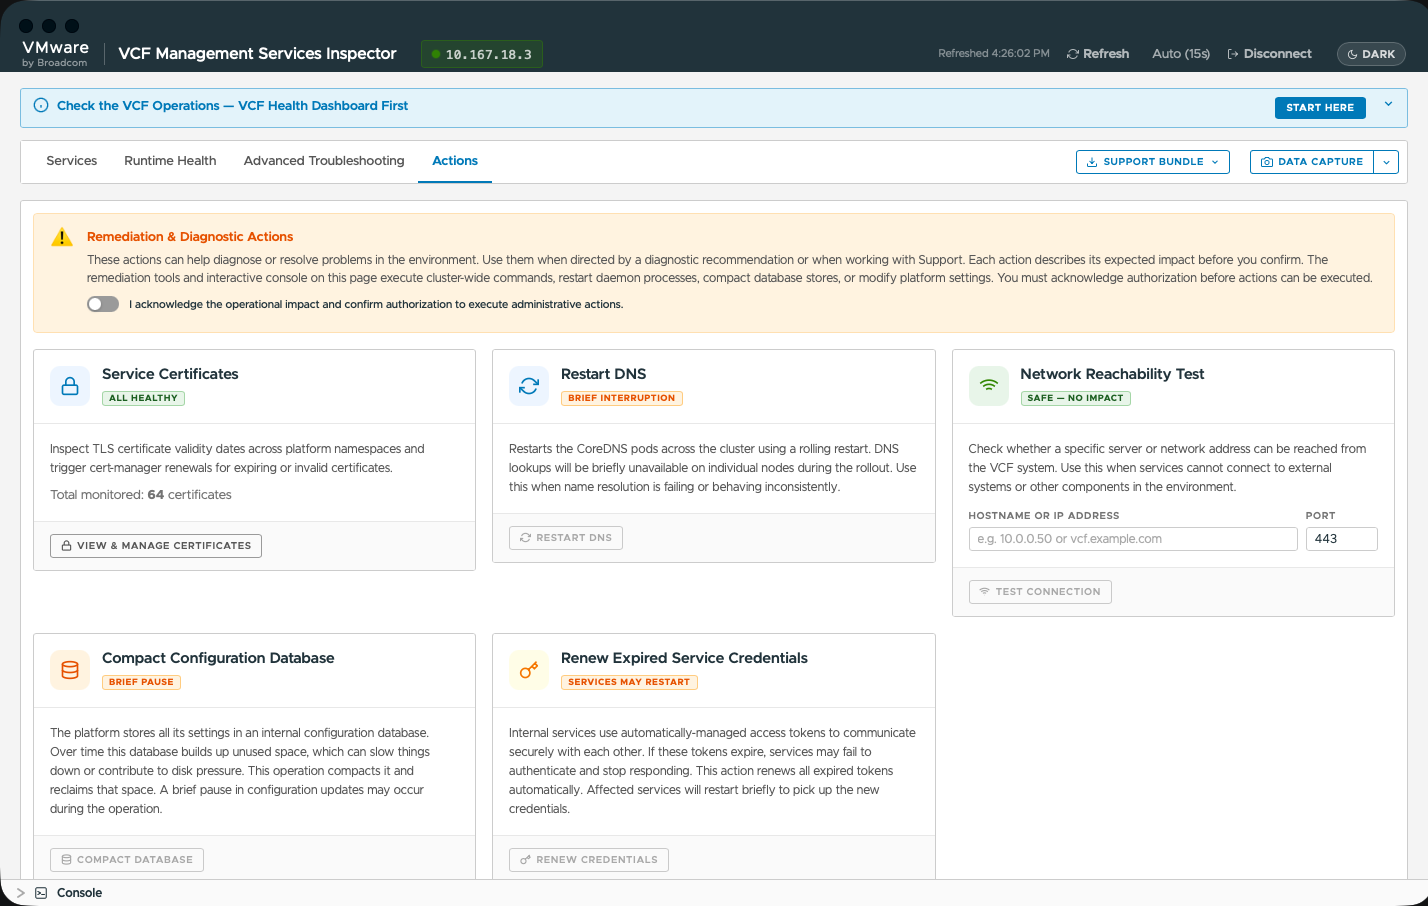
Административные действия по устранению неполадок: обновление сертификатов cert-manager, поочерёдный перезапуск DNS, уплотнение системной базы данных и проверка сетевой доступности — всё в один клик и под защитой интерактивной блокировки с подтверждением.
Безопасная консоль терминала: консоль для продвинутых пользователей со строгой проверкой команд только на чтение, что разрешает безопасные запросы статуса и блокирует деструктивные операции.
Обзор служб управления VCF:
Действия по устранению неполадок и контролируемая консоль:
Расширенное устранение неполадок:
Как начать работу
Запуск VCF Inspector занимает считанные минуты:
Загрузка бинарного файла: нужно перейти на портал Broadcom Support Portal, раздел Free Downloads / VMware Flings и скачать единственный бинарный файл для своей операционной системы (vcf-inspector-darwin-arm64-native, vcf-inspector-windows-amd64-native.exe или vcf-inspector-linux-amd64).
Выдача прав на выполнение и запуск:
macOS/Linux: в терминале выполнить chmod +x ./vcf-inspector-darwin-arm64-native, затем запустить ./vcf-inspector-darwin-arm64-native.
Windows: дважды кликнуть по vcf-inspector-windows-amd64-native.exe.
Подключение к среде:
Ввести IP-адрес или FQDN любого узла управляющей плоскости VCF (либо SDDC Manager).
Указать учётные данные vmware-system-user (или администратора SDDC Manager).
VCF Inspector установит защищённую сессию и автоматически заполнит все панели состояния.
Итоги и обратная связь
VCF Inspector сводит устранение неполадок в VCF 9.1 к работе с одним изящным инструментом, который не требует ни установки, ни какого-либо инфраструктурного следа. Подготовка к обновлению до VCF 9.1, наблюдение за идущим развёртыванием или проверки состояния в режиме day-2 — во всех этих случаях VCF Inspector мгновенно выдаёт нужную информацию. Попробовать VCF Inspector можно уже сегодня, а отзывы, сообщения об ошибках и пожелания по функциональности принимаются через каналы сообщества VMware Flings.
В этой части статей о технологии NVMe Memory Tiering (см. прошлые части тут, тут, тут, тут и тут) мы поговорим о настройке этой технологии на серверах VMware ESX инфраструктуры VCF.
На протяжении всей этой серии статей мы рассматривали важные аспекты, которые следует учитывать перед настройкой Memory Tiering, такие как проектирование, подбор размеров, совместимость, избыточность, безопасность и многое другое. Теперь пришло время применить то, чему вы научились, и оптимизировать эту функцию для вашей среды, бюджета и стратегии.
Поскольку во многих статьях подробно описаны шаги настройки, этот пост будет сосредоточен на подходе высокого уровня и будет ссылаться на предыдущие посты для конкретных разделов. Всегда полагайтесь на официальную документацию Broadcom для точных шагов настройки — официальное руководство можно найти здесь, ну а основные аспекты развертывания Memory Tiering мы описывали тут.
Шаги настройки
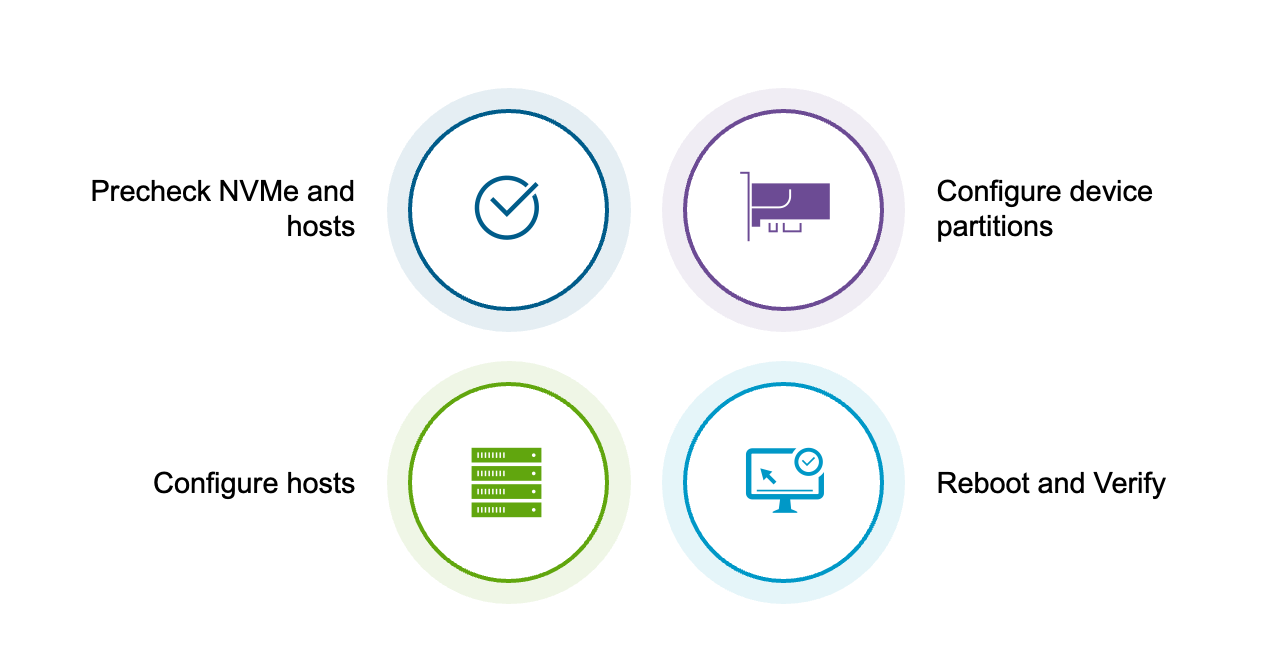
Технически для настройки Memory Tiering в вашей среде требуется всего два шага, но мы добавили задачи до и после настройки, чтобы обеспечить должную тщательность и проверить внедрение.
Предварительные проверки
Плотники живут по правилу «семь раз отмерь — один раз отрежь», потому что после разреза нельзя прокрутить фарш обратно. Чтобы избежать критических ошибок при настройке, мы должны сначала убедиться, что приняли правильные архитектурные решения для нашей среды.
После того как вы приняли все эти важные решения, этап предварительных проверок включает подтверждение того, что устройства корректно отображаются на всех ESX-хостах. Вам понадобится UID каждого устройства, чтобы создать раздел, который будет использоваться Memory Tiering.
Создание разделов
Первый шаг — создание раздела для каждого NVMe-устройства. Независимо от того, разворачиваете ли вы одно устройство на хост или используете аппаратный RAID, раздел требуется на каждом логическом NVMe-устройстве.
Методы:
ESXCLI: выполните стандартную команду esxcli (подробности тут).
PowerShell: создайте скрипт для автоматизации процесса. Пример скрипта доступен тут, он может быть изменён под среду вашего кластера.
Частые вопросы
Вопрос: Могу ли я настроить разделы на двух устройствах без RAID на одном и том же хосте для обеспечения избыточности?
Ответ: Нет. Хотя VCF 9.0 позволяет без ошибок создавать разделы Memory Tiering на нескольких устройствах на хост, система не объединяет их и не зеркалирует данные.
Результат: Memory Tiering смонтирует только один диск, выбранный недетерминированным образом в процессе загрузки. Второй диск будет проигнорирован и не даст ни избыточности, ни увеличения ёмкости (см. будущую информацию об обновлении VCF 9.1 - там что-то может поменяться).
Включение Memory Tiering
Этот шаг активирует функцию Memory Tiering. Вы можете выполнить эту настройку через ESXCLI, PowerShell или интерфейс vCenter UI, применяя её к отдельным хостам или ко всему кластеру одновременно.
Вопрос: Требуется ли настраивать Memory Tiering на всех хостах в кластере VCF 9.0?
Ответ: Нет. У вас есть возможность выбрать конкретные хосты для Memory Tiering.
Хотя идеально, чтобы все хосты имели одинаковую конфигурацию, все понимают, что определённые ограничения ВМ могут потребовать исключений (см. тут).
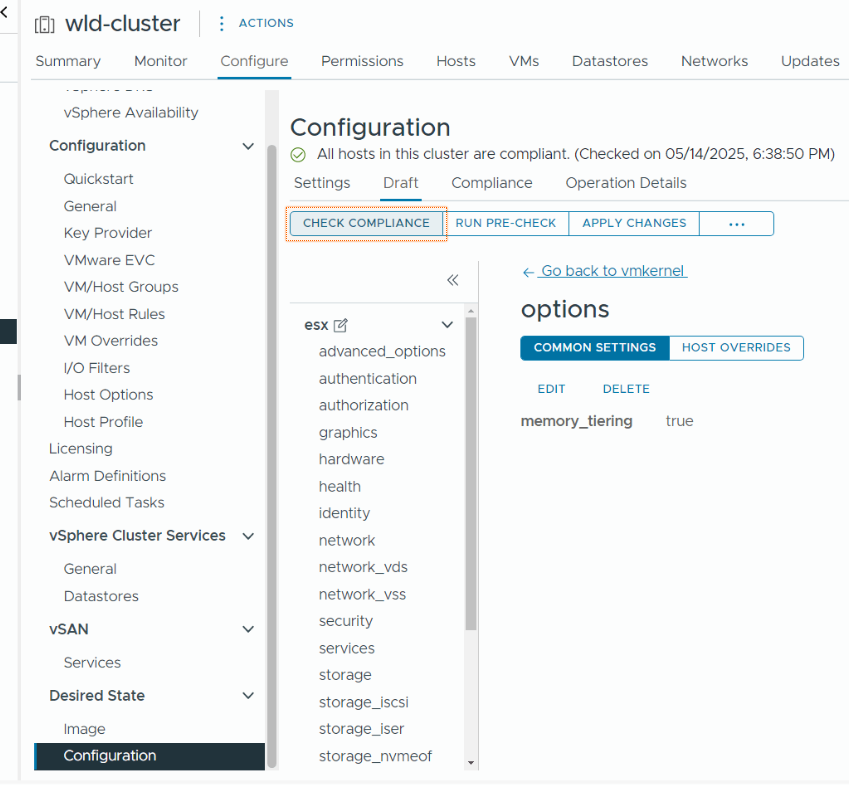
Самый эффективный способ настроить Memory Tiering — использовать профили конфигурации vSphere. Это позволяет включить функцию сразу на всех ваших хостах, одновременно используя переопределения хостов для тех хостов, где вы не хотите включать её. Подробнее — тут.
Финальный шаг
Последний шаг прост: перезагрузите все хосты и выполните проверку. В VCF/VVF 9.0 перезагрузка является обязательной, чтобы эта функция вступила в силу.
Если вы используете профили конфигурации (Configuration Profiles), система автоматизирует поочерёдные перезагрузки (одна за другой), одновременно мигрируя ВМ, чтобы они оставались в сети. И если вам интересно, обеспечивает ли этот метод также доступность данных vSAN - ответ: да.
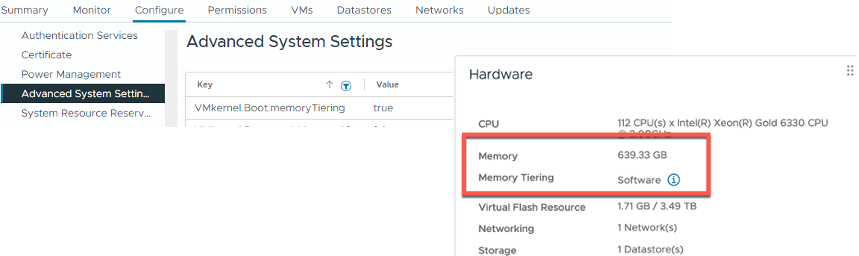
После того как все хосты снова будут онлайн, вы увидите новые элементы в интерфейсе, расположенные в разделах Advanced System Settings, на вкладке Monitor, а также Configure > Hardware > Overview > Memory.
Вы также должны увидеть, что по умолчанию объём доступной памяти увеличился в 2 раза как на уровне хоста, так и на уровне кластера. Вот это простой и недорогой способ удвоить ваш объём памяти!
В заключение: включение Memory Tiering - очень простой и понятный процесс. В качестве бонуса добавляем ссылку на актуальную лабораторную работу (Hands-on Lab), посвящённую Memory Tiering. Там вы можете выполнить настройку «от начала до конца», включая расширенные параметры, которые будут рассмотрены в следующих постах.
Компания VMware недавно объявила о первом результате теста VMmark 4 с использованием последнего релиза платформы виртуализации VMware Cloud Foundation (VCF) 9.0. Метрики, показанные системой Lenovo, также стали первым результатом тестирования новейшей 4-сокетной системы на базе процессора Intel Xeon серии 6700 с технологией Performance-cores, который обеспечивает большее количество ядер и более высокую пропускную способность памяти. Итоговый результат доступен на странице VMmark 4 Results.
В следующей таблице приведено сравнение нового результата Lenovo с системой предыдущего поколения ThinkSystem под управлением vSphere 8.0 Update 3:
График показывает рост общего количества ядер на 43% между этими двумя результатами:
С точки зрения очков производительности, показатель VMmark 4 вырос на 49%:
Ключевые моменты:
Сочетание VCF 9.0 и нового серверного оборудования позволило запустить на 50% больше виртуальных машин / рабочих нагрузок (132) по сравнению с результатом предыдущего поколения (88 ВМ).
Процессоры Intel Xeon 6788P в Lenovo ThinkSystem SR860 V4 имеют на 43% больше ядер, чем процессоры предыдущего поколения Intel Xeon Platinum 8490H в ThinkSystem SR860 V3
Показатель VMmark на 49% выше, чем результат VMmark 4 для предыдущего поколения.
VMmark — это бесплатный инструмент тестирования, который используется партнёрами и клиентами для оценки производительности, масштабируемости и энергопотребления платформ виртуализации. Посетите страницу продукта VMmark и сообщество VMmark Community, чтобы узнать больше. Также вы можете попробовать VMmark 4 прямо сейчас через VMware Hands-on Labs Catalog, выполнив поиск по запросу «VMmark».
Одной из новых возможностей Fleet Management, представленных в VMware Cloud Foundation (VCF) 9.0, является полностью обновлённый опыт единого входа (SSO), обеспечивающий доступ администраторов ко всем основным интерфейсам управления, таким как: VCF Operations, vSphere Client, NSX Manager и другие. Новый компонент VCF Identity Broker (VIDB) поддерживает множество современных провайдеров идентификации, а также традиционные службы каталогов. В этой статье вы узнаете, как включить и настроить SSO в среде VCF 9.
Режимы развертывания – встроенный или внешний (appliance)
Первым шагом при включении VCF SSO является выбор режима развертывания брокера идентификации. Существует два варианта: встроенный или appliance.
Встроенный вариант интегрирован с vCenter Server в домене управления и идеально подходит для небольших сред VCF, которым не требуется масштабирование до целого пула экземпляров VCF.
Для большей масштабируемости можно выбрать вариант appliance, который работает на небольшом кластере из трёх узлов VIDB для обеспечения отказоустойчивости. Внешний вариант может предоставлять службы идентификации для всего пула экземпляров VCF и рекомендуется для инфраструктур до пяти экземпляров VCF.
Поддержка провайдеров идентификации
После выбора режима развертывания необходимо выбрать провайдера идентификации. В VCF 9 добавлена поддержка Ping Identity и универсальных провайдеров SAML 2.0 в дополнение к Okta, Entra ID, Active Directory, OpenLDAP и другим. В зависимости от выбранного провайдера будут доступны различные варианты определения групп, которым предоставляется доступ для входа в компоненты VCF. Для уточнения конкретных требований следует обратиться к документации продукта.
Ещё одним улучшением стали методы предоставления пользователей и групп: теперь, помимо SCIM с современными провайдерами идентификации, можно использовать JIT или AD/LDAP.
Конфигурация компонентов
После настройки провайдера идентификации остаётся всего один шаг, чтобы включить VCF SSO для каждого компонента в развертывании. Настройка основных инфраструктурных компонентов — vCenter Server и NSX Manager — сводится к простому выбору опции, при этом несколько сервисов можно активировать одновременно, и процесс занимает всего несколько минут.
Для компонентов управления процесс почти такой же простой, но каждый из них расположен в отдельном узле в дереве навигации, поэтому достаточно перейти туда и следовать инструкциям в интерфейсе, чтобы завершить настройку SSO.
Назначение ролей
После завершения настройки VCF SSO остаётся административная задача — назначить необходимые роли для каждого компонента. Эта одноразовая операция должна выполняться с использованием локальных учётных записей администратора (например, “admin” или “administrator@vsphere.local” в случае с vCenter Server). Необходимо предоставить доступ пользователям и группам, созданным через настроенного провайдера идентификации, и назначить им соответствующие права для управления компонентами.
Процесс может отличаться в зависимости от компонента. Например, вы можете назначить группе роль Enterprise Admin, чтобы она могла управлять NSX.
Чтобы увидеть весь процесс включения доступа в полном развертывании VCF 9, посмотрите демо ниже.
Пользовательский интерфейс SDDC Manager
Особое примечание о SDDC Manager в VCF 9: этот пользовательский интерфейс считается устаревшим, но остаётся доступным, а само backend-приложение по-прежнему необходимо для выполнения некоторых задач управления инфраструктурой. В связи с этим войти в интерфейс SDDC Manager с использованием учётных данных VCF SSO невозможно — продолжайте использовать локальную учётную запись администратора, обычно administrator@vsphere.local.
Однако у SDDC Manager всё же есть конфигурация SSO, и её следует настроить для удалённого доступа к API. Это связано с тем, что после входа в vCenter Server некоторые действия, инициированные в vSphere Client, фактически выполняются SDDC Manager в фоновом режиме, и для этого потребуется аутентификация. Поэтому назначьте группе SSO, которую вы используете в vCenter Server, права администратора в SDDC Manager, чтобы обеспечить плавный и бесшовный доступ.
Практическая демонстрация
Если вы хотите увидеть полный процесс настройки VCF SSO, ознакомьтесь с этим короткой практической лабораторной работой (HOL), которая пошагово проводит через весь процесс: https://labs.hol.vmware.com/HOL/catalog/lab/26724.
Итоги
Новый релиз VMware Cloud Foundation привносит значительные изменения в рабочие процессы администраторов, особенно за счёт объединения множества административных и управленческих задач в новый интерфейс VCF Operations. Однако по-прежнему существуют специализированные консоли управления, к которым администраторам необходимо получать доступ. Теперь, благодаря VCF SSO и VIDB, переход к выполнению определённых действий в NSX Manager или vSphere Client стал значительно проще. Настройка VCF SSO лёгкая, а безопасность при этом не страдает благодаря интеграции с проверенными и надёжными провайдерами идентификации.
Оптимальная ИТ-инфраструктура характеризуется способностью поддерживать растущее количество рабочих нагрузок со временем и управлять колебаниями требований к ресурсам в реальном времени при сохранении максимальной производительности. VMware Cloud Foundation 9 облегчает внедрение облачной операционной модели в масштабах организации, тем самым ускоряя гибкость ИТ, повышая масштабируемость инфраструктуры, улучшая безопасность и снижая совокупную стоимость владения.
Оптимальная ИТ-инфраструктура характеризуется способностью поддерживать растущее количество рабочих нагрузок со временем и управлять изменениями потребностей в ресурсах в режиме реального времени при сохранении максимальной производительности. VMware Cloud Foundation упрощает внедрение облачной операционной модели в большом масштабе, тем самым повышая гибкость ИТ, расширяя масштабируемость инфраструктуры, улучшая безопасность и снижая совокупную стоимость владения.
Современная инфраструктура требует эффективного уровня управления и эксплуатации, который охватывает полный контроль жизненного цикла компонентов, обеспечивает прозрачность затрат и предоставляет четкий обзор общей безопасности системы.
Ключевым компонентом стека VCF является решение VMware Cloud Foundation Operations, которое помогает организациям создавать, эксплуатировать и защищать инфраструктуру частного облака за счёт развертывания и поддержки компонентов на уровне всего парка, обеспечения единой видимости и повышенной производительности на всех уровнях — от рабочих нагрузок до инфраструктуры, а также соблюдения нормативных и внутренних требований. Среди преимуществ — более быстрое достижение бизнес-результатов, улучшенное использование ресурсов, сокращение времени на устранение неполадок, предсказуемость затрат и безопасная, соответствующая требованиям среда. В рамках релиза VCF 9.0 ключевыми новыми и усовершенствованными возможностями VCF Operations являются:
Построение стека VCF
Управление парком ресурсов
Интегрированные операции
Управление затратами
Усиленная безопасность
Построение стека VCF
VMware Cloud Foundation 9.0 изменяет подход к развертыванию и построению инфраструктуры частного облака. Установщик VCF (VCF Installer) позволяет клиентам с лёгкостью создавать повторяемые участки инфраструктуры VCF, такие как кластеры приложений, для масштабирования парка ресурсов с целью повышения операционной эффективности и согласованности компонентов.
Парк VCF (VCF fleet) — это новый термин в VCF 9.0, обозначающий всю инфраструктуру, включая VCF Operations, VCF Automation, vCenter, NSX Manager, кластер vSphere, домены рабочих нагрузок и другие компоненты внутри VCF. Можно развернуть несколько экземпляров VCF, однако модули VCF Operations и VCF Automation существуют только в единственном экземпляре.
VCF 9.0 представляет новый мастер установки (Install wizard), который пошагово и интуитивно ведёт пользователя через процесс создания инфраструктуры. Можно развернуть новый парк ресурсов (fleet) или добавить инфраструктуру к уже существующей VCF-среде. Поддерживается настройка размера инфраструктуры и высокая доступность, а также возможность масштабирования частного облака с помощью JSON-файлов. Этот JSON можно сохранить для будущих развертываний и использовать в качестве шаблона. Перед установкой доступен предварительный просмотр и проверка параметров. После завершения работы установщика пользователь может войти в VCF Operations и приступить к работе.
Управление парком ресурсов (Fleet Management)
Предприятия, стремящиеся к масштабированию, нуждаются в согласованности своей инфраструктуры. Управление парком в VCF Operations помогает создавать, управлять и масштабировать инфраструктуру частного облака, обеспечивая единообразие всех компонентов. Оно объединяет доступ к ключевым административным задачам для инфраструктурных и управляющих компонентов. Некоторые из ключевых возможностей управления парком включают:
1. Управление лицензиями
VCF Operations теперь выступает в роли менеджера лицензий для всего стека VCF. С помощью VCF Operations лицензирование становится проще, оно унифицировано за счёт использования одного лицензионного файла. Ранее использовались длинные 25-символьные шестнадцатеричные ключи, которые нужно было вводить для каждого компонента отдельно. Теперь для каждого экземпляра VCF Operations используется один лицензионный файл, что облегчает распределение лицензий, отслеживание их использования и внесение изменений по ядрам и объёму хранилища vSAN (в TiB). Расширенные сервисы, такие как VMware Private AI Foundation с NVIDIA и дополнительное хранилище vSAN, также учитываются в этом файле. Другие дополнения по-прежнему используют традиционные лицензионные ключи.
2. Единый вход и централизованное управление идентификацией
VCF Operations обеспечивает поддержку единого входа (SSO) для VCF и всех экземпляров vCenter в парке. VCF 9.0 упрощает и модернизирует механизм SSO, предоставляя простое управление источниками идентификации, что снижает операционную сложность и повышает контроль над доступом благодаря гибкой настройке. Также возможно применять настройки клиента SSO из VCF Operations к отдельным компонентам. Система поддерживает различные решения идентификации, включая Active Directory Federation Services, Azure AD, OKTA, Ping и OAuth 2.0.
3. Управление сертификатами и паролями
VCF 9.0 внедряет централизованное управление сертификатами в VCF Operations, обеспечивая упрощённый пользовательский опыт во всей среде VCF. Эта функция позволяет выполнять обновления сертификатов без сбоев, автоматически продлевать их с помощью нескольких удостоверяющих центров (CA), а также импортировать внешне подписанные сертификаты. В результате упрощается администрирование, усиливаются меры безопасности и повышается соответствие требованиям.
Централизованная панель управления обеспечивает упрощённое управление паролями за счёт интеграции и консолидации. Система предоставляет полный обзор состояния паролей и функций управления, включая обновление, ротацию и уведомления об истечении срока действия.
4. Управление жизненным циклом
VCF 9.0 улучшает управление жизненным циклом, объединяя задачи второго дня (Day 2) в едином интерфейсе VCF Operations. Это упрощает контроль версий и оркестрацию обновлений, а также оптимизирует процессы для сокращения количества перезагрузок хостов и поддержки автоматизированных обновлений сразу в нескольких кластерах.
Интегрированные операции
Мониторинг работы всей среды может быть затруднён по многим причинам: отсутствие согласованности при анализе инфраструктурных данных (диагностика, журналы, метрики, сетевые потоки), усталость от множества оповещений, необходимость отслеживания сторонних решений и контейнеров, а также ограниченная гибкость при перемещении рабочих нагрузок в рамках виртуальной среды. Последний релиз VCF Operations решает эти проблемы, объединив ряд функций, ранее распределённых между разными продуктами.
1. VCF - здоровье и диагностика
Diagnostic Findings (диагностические выводы) — единое представление для отслеживания корреляции проблем во всей инфраструктуре за счёт сканирования и анализа известных сигнатур, с отображением текущих проблем на странице Active Findings.
VCF Health (мониторинг состояния) — даёт представление о текущем состоянии всех экземпляров vCenter, включая данные о подключениях, использовании ресурсов и сервисах, а также содержит функции общего назначения, такие как:
Операции с виртуальными машинами
vMotion
Управление снапшотами
Мониторинг состояния vSAN
2. Операции с хранилищем
Понимание использования хранилища имеет ключевое значение, и VCF Operations предоставляет мощные средства для анализа тенденций потребления ресурсов. В последнем релизе VCF Operations предлагает единое окно управления всеми аспектами хранения данных, включая инвентаризацию, конфигурацию и производительность в рамках VCF.
Инструмент Storage Distribution Insights отображает, как хранилище распределено между кластерами и рабочими нагрузками. Такой подробный обзор позволяет эффективно управлять ресурсами и быстро устранять проблемы, обеспечивая оптимальную производительность и использование хранилища.
3. Сетевые операции
VCF Operations теперь включает в себя интегрированные сетевые операции, обеспечивая полный обзор сети с возможностью мониторинга её состояния, анализа трафика и получения информации о приложениях. Система может автоматически обнаруживать бизнес-приложения и их уровни, чтобы настроить их отслеживание и начать мониторинг.
4. Интегрированные журналы
VCF Operations объединяет анализ файлов журналов всех компонентов, упрощая фильтрацию событий, визуализацию тенденций и ускоряя устранение неполадок из единой консоли. Оповещения на основе логов и настраиваемые панели мониторинга позволяют администраторам отслеживать динамику событий, выявлять аномалии и быстро диагностировать проблемы.
Функция Log Assist облегчает поиск и консолидацию журналов для эффективного проведения анализа первопричин (Root Cause Analysis, RCA) и ускоренного устранения неисправностей. В последнем релизе пользователи могут создавать архивные пакеты журналов и прикреплять их к обращениям в службу поддержки для более оперативного взаимодействия с техническими специалистами.
5. Расширяемость с использованием встроенного конструктора пакетов (Management Pack Builder)
В VCF Operations теперь доступен Management Pack Builder — встроенный конструктор пакетов управления, который предоставляет панели мониторинга, оповещения и метрики для всестороннего наблюдения и управления как компонентами VCF, так и сторонними устройствами.
6. Мониторинг Supervisor-кластера и Kubernetes-сервиса vSphere
VCF Operations теперь нативно поддерживает мониторинг Supervisor-кластера и VMware Kubernetes Service (VKS). С помощью агента Telegraf данные об инвентаризации и метриках передаются из Supervisor и VKS в VCF Operations.
Предоставляются готовые дэшборды и ключевые показатели производительности (KPI) для Supervisor-кластера, включая загрузку CPU, использование памяти, дисков, состояние узлов, подов и метрики на уровне контейнеров — всё это помогает в диагностике проблем с производительностью, связанными с Supervisor.
7. Планирование миграции рабочих нагрузок
Планирование миграции в VCF предлагает комплексный подход к масштабному переносу рабочих нагрузок, объединяя мощные возможности VCF Operations for Networks и VCF Operations HCX.
В этом релизе представлены основные функции этой возможности:
Пользователи могут легко и эффективно определить область миграции на основе приложений и выявить зависимости, чтобы не упустить важные компоненты. Обнаружение зависимостей приложений и сетей снижает риск ошибок при миграции и повышает надёжность.
Миграционные волны позволяют разбить процесс переноса на управляемые этапы. Это помогает сосредоточиться на небольших группах ресурсов, лучше планировать и выполнять миграцию поэтапно, снижая риски и сложность.
Информация об использовании памяти, ядер и хранилища помогает учитывать ограничения ресурсов и принимать обоснованные решения для их оптимального распределения в процессе миграции.
По мере развития функции планирования миграции пользователи получат более плавный и эффективный процесс переноса с чётким пониманием потребностей в ресурсах и зависимостях, что обеспечит более продуманный и управляемый подход к миграции рабочих нагрузок как внутри VCF, так и между VCF-средами.
Управление затратами
VCF Operations помогает оценить отдачу от инвестиций в VCF. Он отслеживает общую стоимость владения всей инфраструктурой, потенциальную и фактическую экономию благодаря рекомендациям, позволяя оценить эффективность и снижение затрат со временем.
Функции управления затратами в VCF Operations позволяют с высокой точностью отслеживать инфраструктурные расходы, затраты на лицензии и сопутствующие сервисы. Также поддерживаются механизмы showback и chargeback, позволяющие командам приложений понимать и контролировать стоимость используемой ими инфраструктуры.
ИТ-администраторы и провайдеры могут использовать:
Cost Drivers — распределение затрат по категориям
Pricing Policies — создание тарифных планов
Showback — отображение затрат по фактическому использованию
Chargeback — выставление счетов на основе заданных моделей ценообразования
1. Тарифные планы (Rate Cards)
Для точного выставления счетов арендаторам провайдеры могут создавать тарифные планы (rate cards), определяя стоимость единицы потребления ресурсов. Это позволяет единообразно рассчитывать затраты в соответствии с заданными условиями.
Тарифные планы можно настраивать по различным параметрам: вычислительные ресурсы (CPU и память), хранилище, сеть, гостевые ОС, теги, фиксированные единовременные расходы, корректирующие коэффициенты. Такая гибкость позволяет адаптировать цены как к техническому потреблению, так и к бизнес-модели.
Планы совместимы с последними лицензиями VCF и позволяют точно учитывать затраты по ядрам CPU и объёму хранилища.
2. Перерасчёт затрат (Chargeback)
Провайдеры могут получать детализированные данные о перерасчёте затрат с помощью улучшенных панелей, которые отображают расходы с разных управленческих уровней:
Обзор (Overview): сводная информация по затратам и ценам по организациям, регионам и запущенным ВМ.
Организации (Organizations): распределение затрат по организациям и региональным квотам.
Проекты (Projects): полное представление затрат и цен по проектам в VCF Automation с детализацией по пространствам имён и развёртываниям.
VCF Operations теперь поддерживает современные модели перерасчёта для IaaS как для провайдеров, так и для корпоративных команд приложений. Возможности перерасчёта интегрированы с новыми подходами к развёртыванию, реализуемыми через VCF Automation.
3. Анализ затрат (Cost Analysis)
Функции анализа затрат позволяют организациям получить чёткое представление о расходах на частное облако, выявить неэффективности и принимать обоснованные решения для оптимизации инвестиций.
Теперь пользователи могут быстро сравнивать метрики, например, стоимость эксплуатации и цену оказания услуг, в упрощённом интерфейсе. Это ускоряет получение аналитики, помогает оперативно выявлять наиболее затратные зоны и возможности для оптимизации всего за несколько кликов.
Усиленная безопасность
Возможности управления безопасностью обеспечивают комплексный обзор как инфраструктурного, так и пользовательского уровня, что снижает общую сложность с точки зрения рисков и поддерживает высокий уровень безопасности предприятия.
1. Дэшборды SecOps
Панель управления безопасностью (Security Operations Dashboard) предоставляет детализированный, real-time обзор аутентификации пользователей, прав доступа и состояния инфраструктуры, помогая проактивно управлять безопасностью во всех развертываниях VCF.
Инструмент охватывает ключевые аспекты защиты инфраструктуры, включая:
Шифрование хостов
Соответствие режимов работы хостов
Шифрование кластеров vSAN
Предупреждения о нарушениях CVE
Состояние сертификатов
Статус шифрования виртуальных машин
2. Отчётность по соответствию требованиям (Compliance Reporting)
VCF Operations предоставляет оповещения, политики и отчёты для проверки соответствия ресурсов VCF установленным стандартам, обеспечивая непрерывный контроль над соответствием, оперативные уведомления и поддержание общей политики безопасности инфраструктуры, снижая организационные и бизнес-риски.
В качестве бенчмарков могут использоваться следующие типы стандартов:
Предопределённые эталоны VMware, отслеживающие состояние среды в соответствии с рекомендациями по безопасности от VMware
Пользовательские политики, созданные вручную, для проверки среды на соответствие внутренним требованиям
Организации могут проактивно выявлять нарушения конфигурации и отклонения от соответствия требованиям, используя выбранные эталоны. Кроме того, благодаря интеграции VCF с инструментами управления конфигурациями от VMware или сторонних разработчиков возможна автоматическая коррекция нарушений соответствия.
В версии VCF 9.0 были добавлены новые комплекты соответствия для:
CIS (vSphere 8.0)
NIST SP 800-171
NIST SP 800-53 R5
А также обновлены средства проверки для:
HIPAA
PCI DSS v4.0
ISO/IEC 27001:2022
Мы видим, как VCF Operations помогает клиентам модернизировать инфраструктуру. Он предоставляет функции, которые позволяют инфраструктуре VCF работать как единая автоматизированная система, помогая организациям достигать своих ИТ- и бизнес-целей.
Дополнительные материалы
Release notes -
подробная информация о новых возможностях
Тестовая лаборатория: попробуйте VCF 9.0 в действии в новых лабах Hands-on Lab — What’s New in VMware Cloud Foundation 9.0 – Operations. Оцените возможности мониторинга, диагностики, анализа сетевых потоков, расширенного управления хранилищем, безопасности и прозрачности затрат.
До начала VMware Explore 2025 остаётся совсем немного времени, и теперь участникам доступен один из самых ожидаемых инструментов подготовки — официальный каталог контента (Explore 2025 Content Catalog). Это ваш ключ к максимально продуктивному участию в главной конференции VMware.
Каталог включает более 350 сессий, практикумов, воркшопов и технических демонстраций, охватывающих весь стек решений VMware и ключевые технологические тренды. Среди них:
Стратегии мультиоблачной инфраструктуры
VMware Cloud Foundation (VCF) и интеграция с Broadcom
Kubernetes, Tanzu и DevOps-подходы
Сетевые и облачные сервисы безопасности
Управление цифровыми рабочими местами
ИИ и инфраструктура для AI/ML-нагрузок
Частные и суверенные облака
В каталоге представлены и клиентские кейсы, и глубокие технические доклады, и стратегические обзоры от лидеров индустрии.
Навигация по каталогу: как найти нужные сессии
Слева на странице каталога расположена панель фильтров, которая помогает быстро ориентироваться в большом объёме контента. Доступны следующие категории:
Search — строка поиска: используйте ключевые слова, названия продуктов или имена спикеров.
Product — выбор по продуктам VMware: vSphere, NSX, Tanzu, Aria, Horizon, VCF и другие.
Track — тематическое направление (например, Cloud Infrastructure, Modern Apps, Security, AI).
Session Type — формат: breakout-сессии, hands-on labs, expert panels, theater sessions и т. д.
Level — уровень сложности: от обзорных до продвинутых технических.
Audience — целевая аудитория: архитекторы, DevOps-инженеры, администраторы, руководители и т. д.
Фильтры можно комбинировать, чтобы найти именно то, что соответствует вашим интересам и профессиональной роли.
Основные категории контента (Tracks)
Вот лишь некоторые ключевые направления, представленные в каталоге:
Cloud Infrastructure & Operations — всё о построении и управлении облачными средами.
Networking & Security — NSX, Zero Trust, микросегментация и защита облачных окружений.
Modern Applications & DevOps — Tanzu, Kubernetes, CI/CD и автоматизация приложений.
Innovation - технологии будущего и AI.
Почему стоит начать планирование сейчас
Вы не пропустите ключевые сессии, некоторые из них идут параллельно — стоит выбрать приоритеты заранее.
Можно собрать персонализированную программу - сессии можно добавлять в избранное и формировать собственный график.
Удобно назначать встречи и демо - если вы планируете общение с инженерами VMware, клиентами или партнёрами — лучше сделать это заранее.
Затраты на память по-прежнему остаются одной из самых крупных статей расходов на серверную инфраструктуру, и при этом большая часть дорогой оперативной памяти (DRAM) используется неэффективно. А что, если вы могли бы удвоить плотность виртуальных машин и сократить совокупную стоимость владения до 40%?
С выходом VMware Cloud Foundation 9.0 технология Memory Tiering (многоуровневая организация памяти) делает это возможным. Команда инженеров VMware недавно представила результаты тестирования производительности, которые демонстрируют, как эта технология меняет экономику датацентров. Подробности — в новом исследовании: Memory Tiering Performance in VMware Cloud Foundation 9.0.
Ниже мы расскажем об основных результатах исследования, которые показывают, что Memory Tiering позволила увеличить плотность виртуальных машин в 2 раза при незначительном снижении производительности. Для получения полной информации о принципах работы Memory Tiering и более подробных данных о производительности, ознакомьтесь с полным текстом исследования.
Как Memory Tiering улучшает производительность датацентров и снижает затраты
В VMware Cloud Foundation 9.0 технология Memory Tiering предоставляет виртуальным машинам единое логическое адресное пространство памяти. Однако «под капотом» она управляет двумя уровнями памяти: Tier 0 (DRAM) и Tier 1 (Memory Tiering), в зависимости от активности памяти виртуальной машины. Фактически, система старается держать «горячую» (активную) память в DRAM, а «холодную» (неактивную) — на NVMe.
Со стороны виртуальной машины это выглядит как единое, увеличенное пространство памяти. В фоновом режиме гипервизор ESX динамически управляет размещением страниц памяти между двумя уровнями — DRAM и NVMe — обеспечивая при этом оптимальную производительность.
VMware провела тестирование на различных корпоративных нагрузках, чтобы подтвердить эффективность Memory Tiering. Были использованы серверы на базе процессоров Intel и AMD с различными конфигурациями DRAM. В VMware Cloud Foundation 9.0 по умолчанию используется соотношение DRAM к NVMe 1:1, и во всех тестах применялось именно оно.
Увеличение плотности ВМ в 2 раза, потеря производительности - 5-10% (MySQL, SQL)
Login Enterprise: Производительность виртуальных рабочих столов
Команда VMware использовала Login Enterprise для тестирования производительности VDI (виртуальных рабочих столов) в различных сценариях. Во всех тестах удалось удвоить количество виртуальных машин на хосте ESX при минимальном снижении производительности. Например, в конфигурации из трёх узлов vSAN:
Удвоили количество VDI-сессий, которые могли выполняться на трёхузловом кластере vSAN — с 300 (только DRAM) до 600 (с использованием Memory Tiering).
При этом не было зафиксировано потери производительности по сравнению с аналогичной конфигурацией, использующей только DRAM.
Тест VMmark 3.1, включающий несколько нагрузок, имитирующих работу корпоративных приложений, показал отличные результаты:
Конфигурация с Memory Tiering достигла 6 тайлов против 3 тайлов в конфигурации, использующей только DRAM. Это в 2 раза лучше.
При сравнении конфигураций с 1 ТБ DRAM и с 1 ТБ Memory Tiering, снижение производительности составило всего 5%, несмотря на использование более медленной памяти NVMe в режиме Memory Tiering.
HammerDB и DVD Store: производительность баз данных
Производительность баз данных — один из самых ресурсоёмких тестов для любой инфраструктуры. VMware использовала HammerDB и DVD Store в качестве нагрузок для тестирования SQL Server, Oracle Database и MySQL. С помощью Memory Tiering удалось удвоить количество виртуальных машин при минимальном влиянии на производительность. Например, в тесте Oracle Database с нагрузкой DVD Store были получены следующие результаты:
На хосте ESX с Memory Tiering удалось запустить 8 виртуальных машин против 4 в конфигурации, использующей только DRAM — плотность удвоилась.
При сравнении конфигураций с 1 ТБ DRAM и с 1 ТБ Memory Tiering снижение производительности составило менее 5%.
Мониторинг Memory Tiering на хостах ESX
Для обеспечения высокой производительности при использовании Memory Tiering следует отслеживать два ключевых показателя:
Поддерживайте активную память на уровне 50% или меньше от объёма DRAM — это обеспечит оптимальную производительность.
Следите за задержкой чтения с NVMe-устройства. Наилучшая производительность достигается при задержке менее 200 микросекунд.
Преобразите экономику вашего датацентра
Memory Tiering предлагает новый подход к организации памяти:
До 40% экономии совокупной стоимости владения (TCO) за счёт снижения требований к DRAM.
Прозрачная работа — не требует изменений в приложениях или гостевых операционных системах.
До 2-кратного увеличения плотности виртуальных машин для различных типов нагрузок.
Гибкая инфраструктура, адаптирующаяся к изменяющимся требованиям рабочих нагрузок.
Memory Tiering уже доступна в VMware Cloud Foundation 9. Скачайте полное исследование производительности, чтобы подробнее ознакомиться с методологией тестирования, результатами и рекомендациями по внедрению.
Хотите попробовать Memory Tiering на практике?
Полноценный практический лабораторный курс предоставляет живую среду vSphere 9.0, где вы сможете изучить Memory Tiering и узнать, как использование NVMe-накопителей позволяет расширить и оптимизировать доступную память для хостов ESX.
Хорошая новость для энтузиастов облачных технологий! Готовы значительно прокачать свои навыки? С выходом VMware Cloud Foundation 9.0 появились новые интерактивные лабораторные работы (Hands-on Labs, HoL), доступные для самостоятельного изучения! Они специально созданы для того, чтобы быстро и эффективно освоить VCF 9.0 и входящие в ее состав новые версии продуктов.
Вот список новых лабораторий, доступных прямо сейчас:
Что нового в VMware Cloud Foundation 9.0 – платформа (HOL-2610-01-VCF-L)
Изучите VCF 9.0! Узнайте основные концепции VCF, развертывание с помощью VCF Installer и увеличьте продуктивность с виртуальными частными облаками (VPC) и транзитными шлюзами.
Что нового в VMware Cloud Foundation 9.0 – автоматизация (HOL-2610-02-VCF-L)
Эта лаба поможет освоить автоматизацию VMware Cloud Foundation, начиная с быстрой настройки организаций арендаторов. Изучите портал провайдера (инфраструктура, доступ, идентификация) и управление организацией (библиотеки контента, политики IaaS). Получите практический опыт развёртывания виртуальных машин и кластеров Kubernetes.
Что нового в VMware Cloud Foundation 9.0 – операции (HOL-2610-03-VCF-L)
Эта лаба охватывает мониторинг состояния частного облака, анализ сетевого трафика, управление хранилищами и vSAN, операции безопасности и реализацию подсчёта затрат. Получите практические навыки единого мониторинга, устранения неполадок и внедрения лучших практик для эффективного управления, защиты и оптимизации вашего частного облака.
Объединённое управление виртуальными машинами и Kubernetes с помощью vSphere Supervisor в VMware Cloud Foundation 9.0 (HOL-2633-01-VCF-L)
Эта лаба научит объединённому управлению виртуальными машинами и кластерами Kubernetes с помощью vSphere Supervisor. Изучите концепции и компоненты vSphere Supervisor, включая взаимодействие с vCenter и vSphere. Включите и настройте vSphere Supervisor и разверните кластеры Kubernetes и vSphere POD вместе с виртуальными машинами.
Что нового в vSphere на платформе VMware Cloud Foundation 9.0 (HOL-2630-01-VCF-L)
Лаба охватывает упрощённое единое лицензирование, улучшенное многоуровневое использование памяти, онлайн-обновление без простоев, управление мультивендорными кластерами и улучшения Lifecycle Manager, сокращающие административную нагрузку благодаря образам уровня кластера.
Hands-on Labs зарекомендовали себя как ценный ресурс для обучения:
Доступны и бесплатны: изучайте передовые облачные технологии совершенно бесплатно.
Гибкость в обучении: выбирайте свой темп и график.
Онлайн-доступ 24/7: пользуйтесь лабораториями в любое время и из любого места.
Без необходимости установки: сразу приступайте к обучению, не тратя время на установку или настройку программного обеспечения.
Повторяемость лабораторий: закрепляйте полученные знания, повторяя лаборатории столько раз, сколько пожелаете.
Изучайте в собственном темпе: проходите материалы в удобном для вас ритме для лучшего усвоения информации.
Практический опыт: получайте реальные навыки в интерактивных условиях с использованием VMware Cloud Foundation 9.0 и других продуктов VMware.
Нажмите сюда, чтобы получить доступ к каталогу лабораторий VMware Cloud Foundation 9.0 и начать своё обучение.
Как сообщалось еще в апреле, загрузки VMware Fling были перенесены в раздел бесплатных загрузок на портале поддержки Broadcom (BSP), и этот переход завершился на прошедших выходных. В дальнейшем все новые и обновленные версии VMware Flings будут публиковаться на BSP.
Чтобы получить доступ к загрузкам VMware Flings или любому другому бесплатному или предоставленному программному обеспечению Broadcom, необходимо зарегистрировать бесплатную учетную запись BSP — там допускаются и личные email-адреса (например, Gmail).
После перехода в раздел бесплатных загрузок, выберите раздел (Division) VMware и подраздел Flings:
Там вы увидите полный список бесплатных утилит для виртуальной инфраструктуры VMware vSphere / Cloud Foundation:
К сожалению, не все Flings (которые у нас можно найти по тэгу Labs) выжили, плюс не всегда актуальная версия утилиты соответствует вашей версии среды. Поискать прошлые версии этих утилит можно с помощью Wayback Machine.
Компания Veeam выпустила исправление для критической уязвимости удалённого выполнения кода (RCE) под идентификатором CVE-2025-23120, обнаруженной в программном обеспечении Veeam Backup & Replication. Уязвимость затрагивает развертывания, где сервер резервного копирования работает в составе домена AD.
Информация об уязвимости была опубликована около недели назад - она затрагивает версию Veeam Backup & Replication 12.3.0.310 и все более ранние сборки 12-й версии. Компания устранила проблему в версии 12.3.1 (сборка 12.3.1.1139), которая была выпущена несколько дней назад.
Согласно техническому отчёту от компании watchTowr Labs, которая обнаружила данную ошибку, CVE-2025-23120 представляет собой уязвимость десериализации в .NET-классах Veeam.Backup.EsxManager.xmlFrameworkDs и Veeam.Backup.Core.BackupSummary.
Уязвимость десериализации возникает, когда приложение неправильно обрабатывает сериализованные данные, позволяя злоумышленникам внедрять вредоносные объекты («гаджеты»), способные запускать опасный код.
В прошлом году компания Veeam исправляла похожую уязвимость удалённого выполнения кода (RCE), обнаруженную исследователем Флорианом Хаузером. Чтобы устранить проблему, Veeam внедрила чёрный список известных классов или объектов, которые могли использоваться для атак.
Однако специалисты компании watchTowr смогли найти другую цепочку гаджетов, не включённую в чёрный список, что позволило им снова добиться удалённого выполнения кода.
«В общем, вы, наверное, уже догадались, к чему всё идёт — похоже, что Veeam, несмотря на то, что остаётся любимой игрушкой группировок, распространяющих программы-вымогатели, не усвоила урок после исследования, опубликованного Frycos. Как вы уже поняли — они вновь исправили проблемы десериализации, просто добавив новые записи в свой чёрный список десериализации.»
Хорошая новость в том, что эта уязвимость затрагивает только те установки Veeam Backup & Replication, которые присоединены к домену. Плохая — любой доменный пользователь способен эксплуатировать данную уязвимость, что делает её особенно опасной в таких конфигурациях.
К сожалению, многие компании всё ещё подключают свои серверы Veeam к доменам Windows, игнорируя давно рекомендованные разработчиком правила безопасности.
Представители группировок, использующих программы-вымогатели, ранее уже сообщали, что серверы Veeam Backup & Replication всегда являются их целью, так как обеспечивают удобный способ похищать данные и препятствовать восстановлению систем, удаляя резервные копии. Эта новая уязвимость ещё больше повышает привлекательность серверов Veeam для злоумышленных группировок, так как она значительно упрощает взлом таких серверов.
Несмотря на отсутствие на текущий момент сообщений о реальных случаях эксплуатации уязвимости, watchTowr уже раскрыла достаточное количество технических деталей, поэтому в ближайшее время вполне вероятно появление общедоступного эксплойта (PoC). Компании, использующие Veeam Backup & Replication, должны максимально оперативно обновиться до версии 12.3.1.
Также, учитывая пристальное внимание группировок-вымогателей к данному приложению, настоятельно рекомендуется пересмотреть лучшие практики безопасности Veeam Backup и отключить серверы от домена.
В данной статье описывается, как развернуть дома полноценную лабораторию VMware Cloud Foundation (VCF) на одном физическом компьютере. Мы рассмотрим выбор оптимального оборудования, поэтапную установку всех компонентов VCF (включая ESXi, vCenter, NSX, vSAN и SDDC Manager), разберем архитектуру и взаимодействие компонентов, поделимся лучшими практиками...
Для прошедших конференций Explore 2024 в Лас-Вегасе и Барселоне компания VMware составила список из главных лабораторных работ, которые были востребованы среди ИТ-специалистов. Вот они:
Топ-10 hands-on labs (HoL) в Лас-Вегасе:
Топ-10 hands-on labs в Барселоне:
Также совсем недавно были представлены новые лабораторные работы:
Ознакомьтесь с новыми функциями vSphere 8: параллельный патчинг, улучшенное управление ресурсами, усовершенствования для гостевых ОС и рабочих нагрузок, а также "зеленые" метрики.
Изучите VMware Cloud Foundation в деталях: пользователи узнают, как настраивать, управлять и поддерживать гиперконвергентную инфраструктуру с помощью SDDC Manager от VMware. Лабораторная работа включает обзор Cloud Foundation, управление жизненным циклом, операции с доменами рабочих нагрузок, управление сертификатами и паролями. Вы получите полное представление о возможностях VMware Cloud Foundation и практический опыт работы с его компонентами и инструментами.
Погрузитесь в выполнение задач Day-2, лучшие практики и эффективные операции. Все будет проходить в режиме пошагового сопровождения, поэтому ваши базовые знания vSphere будут полезны.
Советы по оптимизации производительности vSphere 8.0 в разных аспектах, а также информация о том, как правильно масштабировать виртуальные машины под конкретную среду для наиболее эффективного использования ресурсов.
Начните работу с платформой NSX. VMware покажет администраторам, как задавать сетевые параметры и настройки безопасности. Это включает в себя создание логических сегментов, логических маршрутизаторов и управление связанными параметрами безопасности.
Проверьте свои навыки работы с vSphere в процессе игры Odyssey! Узнайте, какое место вы занимаете в глобальном рейтинге ИТ-специалистов в области виртуализации.
Вильям Лам написал интересный пост, посвященный конфигурациям для тестовых лабораторий, в которых можно развернуть полнофункциональный стенд на платформе виртуализации VMware Cloud Foundation (VCF) с гипервизором VMware vSphere.
В последнее время Вильям получает множество запросов как изнутри VMware, так и извне, по поводу рекомендаций по оборудованию для создания нового или обновления существующего домашнего лабораторного/тестового окружения с целью развертывания полноценного решения VMware Cloud Foundation (VCF). Обычно он получает не менее шести запросов в неделю по теме VMware Homelabs, но сейчас их количество возросло. Возможно, это связано с недавними распродажами в США на Black Friday и Cyber Monday, а возможно, некоторые уже готовятся к переезду на VCF 9.
В любом случае, он обычно направляет пользователей к своему проекту VMware Community Homelab, основанному на коллективной работе, где участники могут делиться своими списками оборудования (bill of materials, BOM), совокупными затратами на оборудование и решениями VMware, которые они используют в полученной среде.
Проект VMware Community Homelab существует уже несколько лет и помог множеству пользователей. Однако большинство предоставленных конфигураций в основном охватывают лишь часть портфолио VMware, и только небольшое количество из них включает VCF. Более того, некоторые из этих конфигураций устарели на несколько лет.
Внутри компании уже несколько человек поделились более актуальными списками оборудования (BOM) для создания среды, способной запускать последнюю версию VCF 5.x. Также Вильям нашел несколько подобных решений вне VMware. Поэтому он решил, что было бы полезно и своевременно собрать их аппаратные конфигурации, чтобы дать пользователям представление о том, что работает и какие варианты доступны, особенно в преддверии обновления лабораторий к 2025 году.
Нужно также упомянуть несколько ресурсов, которые могут быть полезны при создании вашей новой лаборатории/тестовой среды с VCF:
Ознакомьтесь с этой статьей VMware KB о выводе из эксплуатации и прекращении поддержки процессоров в выпусках vSphere, чтобы понять, какие процессоры будут поддерживаться в будущем, особенно с учетом следующего крупного релиза vSphere.
Многие сотрудники используют популярный сайт PC Server and Parts для поиска мощных, но относительно недорогих настольных рабочих станций старых поколений. Это хороший вариант, если вы не хотите тратить деньги на процессоры Intel или AMD последнего поколения.
Если вы выберете процессор, который больше не поддерживается, убедитесь, что он поддерживает инструкцию XSAVE CPU. Также можно обойти проверку установщика ESXi, используя параметр allowLegacyCPU=TRUE.
Память часто является первым ресурсом, который исчерпывается, поэтому убедитесь, что у вас есть достаточная емкость NVMe для использования новой функции vSphere NVMe (Memory) Tiering. Это кардинально меняет правила игры, независимо от того, запускаете ли вы нагрузки в лаборатории или будете использовать их в будущем в продакшене.
Что касается выбора процессоров, Вильям заметил, что всё больше пользователей отдают предпочтение процессорам AMD, а не Intel. Причина — не только стоимость, но и общие возможности (количество ядер, энергопотребление, охлаждение и т. д.). Например, у Raiko (см. ниже для получения дополнительной информации) есть отличная конфигурация, которую многие считают очень экономически выгодной. Многие планируют использовать его BOM для своих VCF-лабораторий.
Вот основные моменты его конфигурации (кликните для увеличения картинки):
Независимо от того, создаете ли вы лабораторную среду для работы или дома, в конечном счете, дело не только в самом оборудовании (хотя и в нем тоже), а в инвестиции в себя и свою карьеру. Вы получите от этой работы столько, сколько в нее вложите. У всех разные потребности, поэтому универсального решения не существует. Ресурсы проекта VMware Community Homelab Project и конфигурации, представленные ниже, помогут вам понять, что работает, ну а в конечном итоге выбор лучшей конфигурации зависит от ваших требований, бюджета и целей.
Примечание: если вы недавно (в течение последнего года) построили новую лабораторную среду для запуска VCF 5.x или более поздних версий и хотите поделиться своим опытом, отправьте их через VMware Community Homelab Project, перейдя сюда.
Ну и, собственно, таблица наиболее удачных конфигураций:
Вильям Лам сообщает, что команда ESXi-Arm недавно выпустила новую версию популярной платформы виртуализации ESXi-Arm Fling (v2.0) (ссылка на скачивание тут), которая теперь основана на базе кода ESXi версии 8.x и конкретно использует последний релиз ESXi-x86 8.0 Update 3b. Это очень значимое обновление, так как изначальный релиз ESXi-Arm Fling (выпущенный 4 года назад) был основан на ESXi 7.x при начальной адаптации x86-дистрибутива для архитектуры ARM.
После выпуска первого коммерческого продукта ESXi-Arm в составе vSphere Distributed Service Engine (vDSE), ранее известного как Project Monterey, команда ESXi-Arm активно работала над унификацией кодовой базы ESXi-Arm, которая также используется и для работы коммерческой технологии vDSE.
В дополнение к переезду ESXi-Arm с версии 7.x на 8.x, команда продолжает поддерживать широкий спектр систем на базе Arm, которые представлены в списке ниже:
Серверы на базе Ampere Computing Altra и AltraMax (системы с одним процессором, такие как HPE ProLiant RL300 Gen 11, или системы с двумя процессорами, как Ampere 2U Mt. Collins)
Платформа mini-ITX SolidRun HoneyComb LX2K на базе NXP LayerScape 2160A
Raspberry Pi 4B (только с 8 ГБ памяти)
Raspberry Pi 5 (только с 8 ГБ памяти)
PINE64 Quartz64 Model A и вычислительный модуль SOQuartz на базе Rockchip RK3566
Firefly ROC-RK3566-PC и StationPC Station M2 на базе Rockchip RK3566
Для тех, кто обновляется с Fling версии 1.x, потребуется небольшое ручное обновление конфигурационных файлов виртуальных машин. Обязательно прочитайте главу 3 "Upgrading from Fling v1" в документации к ESXi. Чтобы загрузить последнюю версию ESXi-Arm ISO/Offline Bundle вместе с обновленной документацией по ESXi-Arm, используйте вашу бесплатную учетную запись или зарегистрируйтесь на Broadcom Community и посетите портал VMware Flings.
С ростом числа сценариев использования генеративного AI, а также с существующими рабочими нагрузками AI и машинного обучения, все хотят получить больше мощностей GPU и стремятся максимально эффективно использовать те, которые у них уже есть. В настоящее время метрики использования GPU доступны только на уровне хоста в vSphere, а с помощью модуля vSphere GPU Monitoring вы теперь можете видеть их на уровне кластера. Эта информация имеет большое значение для таких задач, как планирование ёмкости, что оказывает значительное стратегическое влияние на организации, стремящиеся увеличить использование AI.
vSphere GPU Monitoring Fling предоставляет метрики GPU на уровне кластера в VMware vSphere, что позволяет максимально эффективно использовать дорогостоящее оборудование. Он совместим с vSphere версий 7 и 8. Также функционал утилиты также доступен в виде основного патча vCenter 8.0 Update 2 для тех, кто использует более новые версии платформы (то есть, Fling не требуется!). Скачайте плагин здесь и поделитесь своим мнением в разделе Threads на портале community.broadcom.com или по электронной почте vspheregpu.monitoring@broadcom.com.
Пользователям нужно провести установку плагина для объекта Datacenter, после чего они смогут видеть сводные метрики своих GPU для кластеров в этом датацентре. В представлении датацентра пользователь может нажать на «View Details», чтобы увидеть более подробную информацию о распределении и потреблении GPU, а также о типе совместного использования GPU.
Наконец, температура также является важной метрикой для отслеживания, так как долговечность и производительность GPU значительно снижаются, если они слишком долго работают при высокой температуре. Этот Fling также включает и мониторинг температуры:
6 мая 2024 года завершился переходный этап "Day-2", в ходе которого бэкенд-система VMware была полностью смигрирована на бэкенд-систему Broadcom. На эту тему почитайте наш пост о переезде сообществ VMware в Broadcom Community (а также о переезде Flings из раздела VMware Labs).
Однако может потребоваться еще несколько недель, чтобы все новые сервисы полностью стабилизировались после такого масштабного проекта переезда. Также запланированы некоторые обновления после миграции для некоторых веб-ресурсов, так что к концу месяца можно ожидать дополнительных обновлений.
В связи с изменениями в большом количестве веб-сайтов VMware, включая прекращение поддержки некоторых из них или полное сохранение без изменений, Вильям Лам собрал различные ссылки, которые могут быть полезны для клиентов, партнеров и сотрудников VMware. Вильям продолжит обновлять эту страницу по мере поступления новой или обновленной информации, поэтому не забудьте добавить ее в закладки, чтобы быть в курсе последних новостей.
Примечание: для некоторых загрузок потребуются права доступа к контенту (например, вы участвуете в бета-программе), в то время как для других будет достаточно учетной записи. Вы можете проверить это позже на этой неделе, так как не все загрузки могут быть доступны сразу.
В рамках этого процесса все пользователи VMware Communities получили письма по электронной почте о переходе на новую платформу с просьбой повторно активировать свой аккаунт. Вчера этот переход был завершен, после чего пользователю необходимо повторно залогиниться и принять правила использования Broadcom Community.
Сообщество Broadcom поделено на разделы, каждый из которых включает свои продуктовые сообщества:
Там вы увидите подразделы, которые ранее были доступны через VMware Communities:
Ну и важный момент - теперь все продукты VMware Flings, ранее размещенные на ресурсе VMware Labs, теперь доступны для скачивания в специальном разделе Flings:
Возможно вы не в курсе, что у компании VMware на YouTube есть отличный сборник воркшопов для самостоятельного изучения по большинству продуктов и технологий, которые были представлены на конференциях VMware Explore прошлых годов.
Сейчас этот плейлист насчитывает 35 видео, которые раскрывают аспекты практического использования (в том числе, в формате самостоятельных лабораторных работ - Hands-On Labs, HoL) не только основной платформы VMware vSphere, но и других важных продуктов, таких как VMware Aria, Site Recovery Manager, Tanzu, NSX и многих других.
Чтобы понять, что это такое, попробуйте посмотреть, например, вот этот ролик про расширенные возможности VMware vSphere 8, которые не так просто узнать из документации:
Недавно в компании VMware решили несколько переработать состав доступных онлайн лабораторных работ Hands-On Labs (HoL), включив туда новый контент в соответствии с последними изменениями в продуктовой линейке, а также убрав уже не актуальные лабы. Напомним, что полный список доступных онлайн лабораторных работ доступен по этой ссылке. А о прошлом пакете новых работ HoL мы писали вот тут.
Сейчас в списке находятся 103 лабы:
Давайте посмотрим, какие новые HoL появились на начало этого года:
Конструктор лаборатории VMware Cloud Foundation Lab Constructor (VLC) Holodeck Toolkit предназначен для обеспечения масштабируемого, повторяемого способа развертывания вложенных сред VMware Cloud Foundation (VCF) непосредственно на хостах VMware ESXi. Эти среды идеально подходят для практических занятий нескольких команд, изучающих возможности VCF и реализации управляемого заказчиком облака VMware.
В зависимости от числа необходимых тестовых окружений, вам понадобится мощный сервер в одной из следующих конфигураций:
Реализация лабораторий VCF во вложенной форме решает несколько проблем, связанных с практическими занятиями для продукта уровня центра обработки данных, такого как VCF, включая:
Снижение требований к оборудованию - при работе в физической среде VCF требует четыре узла vSAN Ready Nodes для домена управления и дополнительные хосты для создания кластеров и доменов рабочих нагрузок. Во вложенной среде те же четыре-восемь хостов легко виртуализируются для работы на одном хосте ESXi.
Самодостаточные сервисы - конфигурация Holodeck Toolkit предоставляет общие инфраструктурные сервисы, такие как NTP, DNS, AD, сервисы сертификатов и DHCP внутри среды, исключая необходимость полагаться на сервисы центра обработки данных во время тестирования. Каждой среде требуется один внешний IP.
Изолированная сеть - конфигурация Holodeck Toolkit устраняет необходимость в соединениях VLAN и BGP в сети клиента на ранних этапах тестирования.
Изоляция между средами - каждая развертываемая среда Holodeck полностью самодостаточна. Это избегает конфликтов с существующими сетевыми конфигурациями и позволяет развертывать множество вложенных сред без опасений насчет перекрытия.
Множественные развертывания VCF на одном хосте VMware ESXi с достаточной мощностью - типичное развертывание стандартной архитектуры VCF с четырехузловым доменом управления и четырехузловым доменом рабочих нагрузок VI, а также дополнениями, такими как VMware vRealize Automation, требует примерно 20 ядер процессора, 512 ГБ памяти и 2.5 ТБ диска.
Автоматизация и повторяемость - развертывание вложенных сред VCF почти полностью автоматизировано и легко повторяемо с использованием файлов конфигурации. Типичное развертывание занимает менее 3 часов, с менее чем 15 минутами активного времени использования клавиатуры.
Среда Holodeck Toolkit 2.0
Пакет Holodeck Toolkit 2.0 состоит из нескольких основных компонентов:
Пакет VCF Lab Constructor (VLC) 5.0 для полной автоматизации развертывания повторяемых вложенных лабораторий Cloud Foundation на одном хосте ESXi. Этот релиз поддерживает VCF 4.5, 4.5.1 и 5.0.
Пользовательские файлы конфигурации VLC-Holo-Site-1 и VLC-Holo-Site-2 для VLC, поддерживающие развертывания VMware Cloud Foundation с несколькими сайтами.
Пользовательский Holo-Router на базе VMware Photon OS для поддержки коммуникаций внутри вложенной среды VCF и из этой среды во внешнюю сеть.
Пользовательская Holo-Console на базе Microsoft Windows Server 2019.
Полностью автоматизированный механизм создания ISO-образа Holo-Console.
Полные руководства по развертыванию и эксплуатации одного или нескольких серверов Holodeck.
Набор лабораторий Holodeck "Always succeed" для демонстрации модели облачной эксплуатации нескольким командам внутри центра обработки данных.
Программно-определенные сети и безопасность с VMware NSX Data Center.
Автоматизация частного облака на базе VMware Cloud Foundation.
Масштабирование развертывания и мониторинга приложений с VMware vRealize Automation.
Миграция рабочих нагрузок с VMware HCX.
Модернизация приложений с VMware Tanzu.
Обзор VCF Lab Constructor (VLC)
VLC - это утилита PowerShell/PowerCLI, разработанная для автоматизации развертывания VMware Cloud Foundation во вложенной среде. VLC, используемый с конфигурацией Holodeck, автоматизирует предоставление стандартизированной среды Holodeck "Pod".
Каждый Pod Holodeck содержит:
Четырехузловой домен управления VCF на вложенных узлах, готовых к использованию с vSAN.
Опционально три дополнительных вложенных хоста в домене рабочих нагрузок - или второй кластер vSphere в домене управления, или просто дополнительные элементы первого.
NSX полностью настроен.
Развернутый AVN/NSX Edge (рекомендуется).
Развернутый Tanzu (опционально).
VM Cloud Foundation Cloud Builder, настроенный для предоставления DHCP, NTP, DNS, BGP peering и L3 маршрутизации внутри пода.
VLC также может автоматизировать развертывание второго экземпляра VCF на под для предоставления многосайтовой конфигурации VCF для продвинутых лабораторных занятий, таких как NSX Federation, VMware Site Recovery Manager и VCF с vSAN Stretched Cluster.
VLC предоставляет возможность развертывания вложенных сред с простым графическим интерфейсом или полностью автоматизированно с файлом конфигурации и командной строкой PowerShell. Масштабирование работающих вложенных сред (добавление дополнительных вложенных хостов ESXi) может быть выполнено с помощью опции пакета расширения в графическом интерфейсе VLC.
Примечание: VCF Lab Constructor не поддерживается VMware как официальный продукт, это что-то похожее на VMware Flings. Вы также можете присоединиться к каналу поддержки VLC в Slack.
Обзор вложенной среды
Конфигурация "VLC Holodeck Standard" является вложенной конфигурацией VMware Cloud Foundation, используемой в качестве базовой для нескольких лабораторных упражнений по эксплуатации частного облака, созданных командой технического маркетинга Cloud Foundation. Стандартный "VLC-Holo-Site-1" является основной развертываемой конфигурацией. Дополнительный VLC-Holo-Site-2 может быть развернут в любое время позже в рамках нового Pod. Конфигурация VLC-Holo-Site-1 соответствует лабораторной конфигурации в VCF Hands-On Lab HOL-2246 и вложенной конфигурации в программе VCF Experience, запущенной на платформе лабораторий VMware.
Каждый Pod в развертывании Holodeck работает с идентичной вложенной конфигурацией. Pod может быть развернут с автономной конфигурацией VLC-Holo-Site-1 или же с одновременно активными конфигурациями VLC-Holo-Site-1 и VLC-Holo-Site-2. Разделение подов, а также между сайтами внутри пода, обрабатывается на уровне виртуального коммутатора vSphere Standard Switch (VSS). Каждый Pod Holodeck настроен с уникальным VSS для сайта. Группа портов VMware vSphere настроена на каждом VSS и сконфигурирована как транк VLAN.
Компоненты в группе портов используют тегирование VLAN для изоляции коммуникаций между вложенными VLAN. Это устраняет необходимость в физических VLAN, подключенных к хосту ESXi для поддержки вложенных лабораторий.
Когда развертывается конфигурация Holo-Site-2, она использует второй VSS и группу портов для изоляции от Holo-Site-1.
Конфигурация VLC Holodeck настраивает виртуальную машину VCF Cloud Builder для предоставления нескольких сервисов поддержки внутри пода, чтобы не требовать дополнительных сервисов со стороны клиента. VM Cloud Builder развертывается на сайт для предоставления следующих услуг внутри пода:
DNS (локально для Site1 и Site2 внутри пода, действует как промежуточный узел).
NTP (локально для Site1 и Site2 внутри пода).
DHCP (локально для Site1 и Site2 внутри пода).
L3 TOR для сетей vMotion, vSAN, управления, Host TEP и Edge TEP в каждом сайте.
BGP-пир с VLC Tier 0 NSX Application Virtual Network (AVN) Edge (обеспечивает подключение к оверлей-сетям NSX из лабораторной консоли).
На рисунке ниже показан логический вид конфигурации VLC-Holo-Site-1 внутри Pod Holodeck. Конфигурация Site-1 использует домен DNS vcf.sddc.lab и VLAN 10-15.
Пакет Holodeck также предоставляет предварительно настроенную виртуальную машину Photon OS, называемую "Holo-Router", которая функционирует как виртуализированный маршрутизатор для базовой среды. Эта ВМ позволяет соединять вложенную среду с внешним миром. Holo-Router настроен на перенаправление любого трафика Microsoft Remote Desktop (RDP) к вложенному jump-хосту, известному как Holo-Console, который развертывается внутри пода.
Интерфейс пользователя для вложенной среды VCF предоставляется через виртуальную машину Windows Server 2019 "Holo-Console". Holo-Console предоставляет место для управления внутренней вложенной средой, подобно рабочему столу системного администратора в центре обработки данных. Holo-Console используется для запуска пакета VLC для развертывания вложенного экземпляра VCF внутри пода. Виртуальные машины Holo-Console развертываются из специально созданного ISO, который настраивает следующее:
1. Microsoft Windows Server 2019 Desktop Experience, имеющий на борту:
Домен Active directory "vcf.holo.lab"
DNS-форвардер к Cloud Builder
Сервер сертификатов, Web Enrollment и шаблон сертификата VMware
Включенный RDP
Настроенный IP, подсеть, шлюз, DNS и VLAN для развертывания как Holo-Console
Отключенный брандмауэр и улучшенная безопасность IE
Настроенное рабочее окружение SDDC Commander
2. Дополнительные программные пакеты, развернутые и настроенные:
Google Chrome с закладками Holodeck
VMware Tools
VMware PowerCLI
VMware PowerVCF
VMware Power Validated Solutions
Клиент PuTTY SSH
VMware OVFtool
3. Дополнительные программные пакеты, скопированные в Holo-Console для последующего использования:
VMware Cloud Foundation Cloud Builder OVA в C:\CloudBuilder.
4. VCF Lab Constructor 5.0 с двойной конфигурацией Holodeck:
C:\VLC\VLC-Holo-Site-1
C:\VLC\VLC-Holo-Site-2
5. VMware vRealize Automation 8.10 Easy Installer
На рисунке ниже показаны виртуальные машины, работающие на физическом хосте ESXi для предоставления пода Holodeck под названием "Holo-A". Обратите внимание на экземпляры Holo-Console, Holo-Router, Cloud Builder и четыре вложенных хоста ESXi. Они все общаются через группу портов VLC-A-PG.
Добавление второго сайта включает дополнительный экземпляр Cloud Builder и дополнительные вложенные хосты ESXi. VLC-Holo-Site-2 подключается ко второй внутренней линии Holo-Router на VLAN 20. Доступ в сеть из Holo-Console к VLC-Holo-Site-2 осуществляется через Holo-Router.
На рисунке ниже показан логический вид конфигурации VLC-Holo-Site-2 внутри пода Holodeck. Конфигурация Site-2 использует домен DNS vcf2.sddc.lab и VLAN 20-25.
Доступ к среде Holodeck
Доступ пользователей к поду Holodeck осуществляется через Holo-Console. Доступ к Holo-Console возможен двумя способами:
1. Подключение через Microsoft Remote Desktop Protocol (RDP) к внешнему IP Holo-Router. Holo-Router настроен на перенаправление всего RDP-трафика к экземпляру Holo-Console внутри пода:
Предварительные требования для развертывания VLC Holodeck
Размер хоста ESXi:
Good (один под): Один хост ESXi с 16 ядрами, 384 ГБ памяти и 2 ТБ SSD/NVME
Better (два пода): Один хост ESXi с 32 ядрами, 1024 ГБ памяти и 4 ТБ SSD/NVME
Best (четыре или более подов): Один хост ESXi с 64+ ядрами, 2.0 ТБ памяти и 10 ТБ SSD/NVME
Конфигурация хоста ESXi:
vSphere 7.0U3 или 8.0
Виртуальный коммутатор и группа портов, настроенные с подключениями к сети клиента/интернету
Поддерживается автономный хост, не управляемый сервером vCenter, и одноузловой кластер, управляемый экземпляром сервера vCenter
Кластеры с несколькими хостами НЕ поддерживаются в этом выпуске из-за требования физической поддержки VLAN
Хост Holo-Build:
Хост Windows 2019 или VM с локальным доступом к хостам ESXI, используемым для Holodeck + доступом в интернет для загрузки программного обеспечения. (Этот пакет был протестирован только на Microsoft Windows Server 2019)
Microsoft Server 2019 Desktop Experience (Eval копия с истечением срока действия через 6 месяцев)
Свежий пакет VMware VMTools
Отдельная установка Google Chrome
Последний архив VMware PowerCLI
Свежий архив VMware PowerVCF
Свежий модуль VMware Power Validated Solutions Module
Свежий MSI клиента PuTTY SSH
Свежий VMware OVFtool (требуется вход в CustomerConnect)
VMware Cloud Foundation 4.5 или 5.0 Cloud Builder OVA (требуется вход в CustomerConnect)
Архив VLC holodeck-standard-main zip - включает VCF Lab Constructor, Holo-Router.ova, скрипты автоматизации поддержки Holodeck и руководства по развертыванию в файле holodeck-standard-main.zip
Notepad ++ 8.4.7
VMware vRealize Automation 8.11.2 Easy Installer (требуется вход в CustomerConnect) - эта лаборатория разработана для работы только с VMware vRealize Automation 8.11.2.
Полтора года назад мы писали о платформе VMware SASE, которая построена на базе технологии программно-определяемых сетей SD-WAN. Концепция SD-WAN позволяет виртуализовать WAN-сети в целях отделения программных сетевых служб от оборудования и оконечных устройств, что дает гибкость, простоту управления, производительность, безопасность и возможность быстрого масштабирования в облаках. Для решения проблем безопасности современной распределённой корпоративной сети, включая рост объема сетевых сервисов на периферии сети, VMware предлагает услугу VMware SD-WAN Enhanced Firewall Services...
Компания VMware выпустила очень интересную лабораторную работу для самостоятельного изучения расширенных тем, касающихся решения для создания отказоустойчивых кластеров VMware vSAN. В рамках практических заданий лабы VMware vSAN - Advanced Topics (HOL-2409-32-HCI) вы узнаете, как настроить vSAN для предоставления файловых сервисов, как vSAN может делить свою емкость с другими кластерами, и исследуете повышенную доступность, которую предлагает растянутый кластер.
Основные темы:
Услуги по работе с файлами (30 минут) - настройте vSAN для активации общих ресурсов NFS/SMB для предоставления услуг по работе с файлами конечным пользователям и приложениям.
Модель гиперконвергентной инфраструктуры HCI (также 30 минут) - позвольте vSAN делить свою емкость с другими кластерами vSphere/vSAN.
Архитектура растянутого кластера vSAN Stretched Cluster (время определяется самостоятельно) - повысьте доступность за счет распределения кластера vSAN между географически разнесенными порщадками.
Эта лаба отлично подходит для ИТ-специалистов и администраторов, желающих углубить свои знания о продукте vSAN и его применении в сложных распределенных средах.
Основная ссылка для начала работы - HOL-2409-32-HCI. Если вы только начинаете знакомство с VMware vSAN, то вам подойдет лабораторная работа VMware vSAN - Getting Started (HOL-2409-31-HCI).
На днях компания VMware выпутсила большое обновление утилиты vSphere Diagnostic Tool версии 2.0.1, которая теперь называется VCF Diagnostic Tool for vSphere (VDT). Напомним, что это python-скрипт, который запускает диагностические команды на виртуальном модуле Photon OS (на его базе построен, например, vCenter Server Appliance, где скрипт и нужно запускать), а также в перспективе это будет работать и в среде VMware ESXi. О предыдущем обновлении vSphere Diagnostic Tool (VDT) мы писали вот тут.
VDT 2 был переписан с нуля с целью эволюции от простой коллекции скриптов на Python к фреймворку для отчётности о состоянии инфраструктуры на основе Python. Новая версия предоставляет библиотеки, которые стандартизируют вывод и формат каждой проверки. Это означает, что скоро будет доступна совместимость с дополнительными продуктами от VMware.
Итак, с помощью скрипта вы сможете выполнить следующие проверки состояния инфраструктуры:
Вывод базовой информации о vCenter
Проверки SSO (Lookup Service и Machine ID)
Интеграция с Active Directory
Сертификаты vCenter
Функциональность VMdir
Core-файлы
Использование базы данных vPostgres
Использование дискового пространства
Функционирование DNS
Синхронизация времени и функционирование NTP
Валидность аккаунта Root
Службы vCenter
Проверка механизма VCHA
Функционирование Syslog
Проверки IWA/AD
Проверка Local Identity Source
Для начала работы вы можете воспользоваться следующими статьями базы знаний VMware
На прошлой неделе мы писали о том, что компания VMware возвращает раздел Flings, где будут собраны полезные утилиты и инструменты, которые ранее были доступны администраторам и разработчикам через ресурс VMware Labs. Также совсем недавно VMware объявила о выпуске обновления ESXi Arm Edition 1.15, ну а сам продукт теперь называется ESXi for ARM.
О версии ESXi Arm Edition 1.14 мы писали вот тут. Напомним, что это решение представляет собой гипервизор для архитектуры ARM на базе кода ESXi. В будущем он найдет свое применение в таких решениях, как Project Monterey.
Давайте посмотрим, что нового появилось в VMware ESXi for ARM 1.15:
Поддержка счетчиков производительности Virtual CPU Performance Counters
Исправление виртуального UEFI для пакета Arm Architecture Compliance Suite
Обновление драйвера EQOS:
Исправление перестановки байтов в MAC-адресе
Добавлена поддержка управления потоком данных IEEE 802.3x
Поддержка устройств PCIe на Raspberry Pi Compute Module 4
Отчет о версии и ревизии SoC, определенной Arm DEN0028 (как возвращается вызовом SMCCC_ARCH_SOC_ID SMC), через телеметрию.
Вот список платформ, на которых сейчас поддерживается работа ESXi for ARM, а также оборудования, где обширного тестирования не было, но гипервизор должен работать:
Скачать VMware ESXi for ARM можно по этой ссылке. Полный комплект документации доступен тут.


 RSS